Readiness y evidencia
¿Tenés una auditoría y falta evidencia? Qué priorizar antes del deadline
Cuando la auditoría está cerca, distinguí qué controles existen, qué evidencia falta y qué brechas necesitan un plan de remediación.
Cuando una auditoría está cerca y faltan evidencias, no todos los pendientes tienen la misma urgencia. La clave es distinguir entre controles que existen pero no pueden demostrarse, implementaciones parciales y brechas reales, para priorizar lo que puede comprometer la evaluación y definir qué debe resolverse antes del deadline.
Cuando faltan pocas semanas para una auditoría de seguridad, uno de los errores habituales es intentar producir decenas de documentos al mismo tiempo. Antes de empezar, conviene ordenar los requisitos pendientes, identificar qué evidencia existe, qué falta y qué puntos pueden comprometer más seriamente la auditoría.
En Talsoft, lo primero que hacemos es tomar los requisitos pendientes y armar rápidamente una matriz que permita visualizar el requisito, su estado actual, la evidencia disponible, la evidencia faltante, la criticidad, el responsable y el tiempo necesario para resolverlo. A partir de ahí, priorizamos. El criterio es entender qué ausencia puede comprometer más seriamente la auditoría.
No todas las evidencias faltantes representan el mismo problema
Antes de decidir qué resolver, es importante distinguir entre tres situaciones diferentes: que el control exista pero no se encuentre la evidencia, que el control exista parcialmente o que directamente nunca se haya implementado.
Estas situaciones no deberían tratarse de la misma manera.
Si MFA está habilitado pero falta demostrar su cobertura, por ejemplo, probablemente sea posible obtener reportes y configuraciones que permitan evidenciarlo.
Si existen backups pero nunca se realizó una restauración, posiblemente sea necesario ejecutar y documentar un restore test.
En cambio, si nunca existió una revisión periódica de accesos durante el período auditado, hay que transparentar el GAP, implementar el proceso y documentarlo correctamente desde ese momento. No corresponde presentar un registro nuevo como si demostrara revisiones históricas.
La diferencia entre estos escenarios permite separar aquello que todavía puede corregirse y demostrarse antes del deadline de aquello que debe presentarse como una brecha acompañada por un plan de remediación.
Qué priorizar antes del deadline de la auditoría
Una vez ordenados los requisitos pendientes, el siguiente paso es establecer prioridades. En términos generales, primero trabajamos sobre controles críticos que realmente no existen o que no pueden demostrarse. Después, avanzamos sobre evidencias operativas, luego sobre documentación y, finalmente, sobre mejoras que pueden formar parte de un roadmap posterior.
Las evidencias que conviene buscar primero dependen del framework y del alcance de cada auditoría. Sin embargo, entre los controles que suelen aparecer se encuentran:
- MFA y accesos privilegiados
- Altas y bajas de usuarios
- Vulnerabilidades y remediaciones
- Backups y pruebas de restauración
- Logs, monitoreo y respuesta a incidentes
- Políticas vigentes
- Capacitación y phishing
- Proveedores críticos
- Diagramas de arquitectura
- Registros de revisiones periódicas
El objetivo es identificar cuáles de esos requisitos forman parte de la evaluación y cuáles necesitan atención antes de la fecha límite. Para una preparación más amplia, consultá nuestra guía para prepararse para una auditoría de seguridad.
Trabajar con un Audit Readiness Sprint
Cuando quedan pocas semanas para la auditoría, en Talsoft trabajamos con una lógica de Audit Readiness Sprint en una serie de pasos:
- Hacemos inventario rápido de los requisitos y las evidencias disponibles.
- Organizamos un semáforo de criticidad.
- Asignamos responsables.
- Centralizamos la documentación en un repositorio.
- Realizamos reuniones cortas de seguimiento para avanzar sobre los pendientes.
El objetivo es contar con una visión clara de qué evidencia existe, qué falta, quién debe resolver cada punto y cuáles son los temas prioritarios antes de la auditoría. Este esquema permite concentrar el trabajo sobre los requerimientos pendientes sin intentar resolver todos los temas al mismo tiempo.
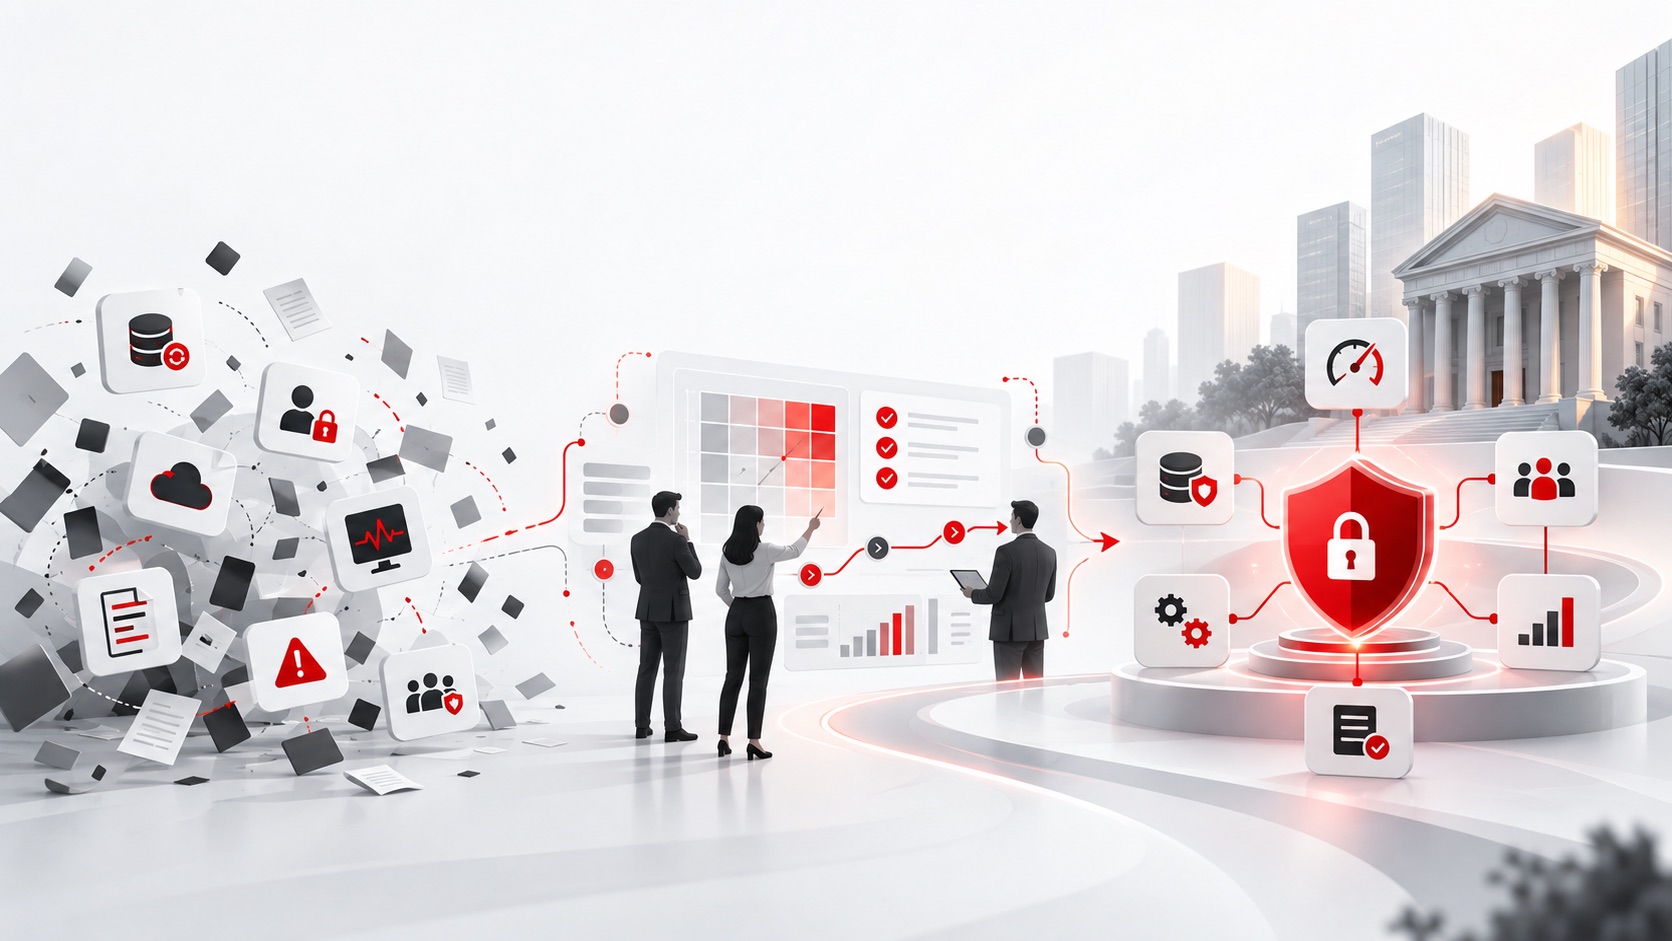 De los pendientes dispersos a controles, responsables y evidencias organizados.
Después de la auditoría, organizar las evidencias para no empezar de cero
Después de la auditoría, la idea es que ese trabajo no quede como un esfuerzo aislado. Las evidencias deberían mantenerse organizadas, con responsables y periodicidades definidas, para que la empresa no tenga que empezar de cero frente a una nueva auditoría, un cuestionario de seguridad o cualquier otro requerimiento.
Ese es también el objetivo del programa de madurez en ciberseguridad de Talsoft: ayudar a las organizaciones a pasar de controles, responsables y evidencias dispersas a un programa de seguridad más ordenado, priorizado y sostenible en el tiempo. Un caso de una financiera australiana muestra cómo puede avanzar ese trabajo durante seis meses.
Si tu empresa tiene una auditoría próxima, necesita ordenar sus evidencias o quiere avanzar hacia una gestión más madura de la ciberseguridad, contactanos para conocer más sobre los servicios de Talsoft y cómo podemos acompañarte.
Talsoft
Ordená los pendientes antes de la auditoría
Revisemos qué controles y evidencias están listos, cuáles faltan y qué conviene resolver primero.