Readiness y evidencia
¿Cómo prepararse para una auditoría de seguridad?
Definir el alcance, revisar controles y reunir evidencias a tiempo permite llegar a una auditoría con prioridades y responsables claros.
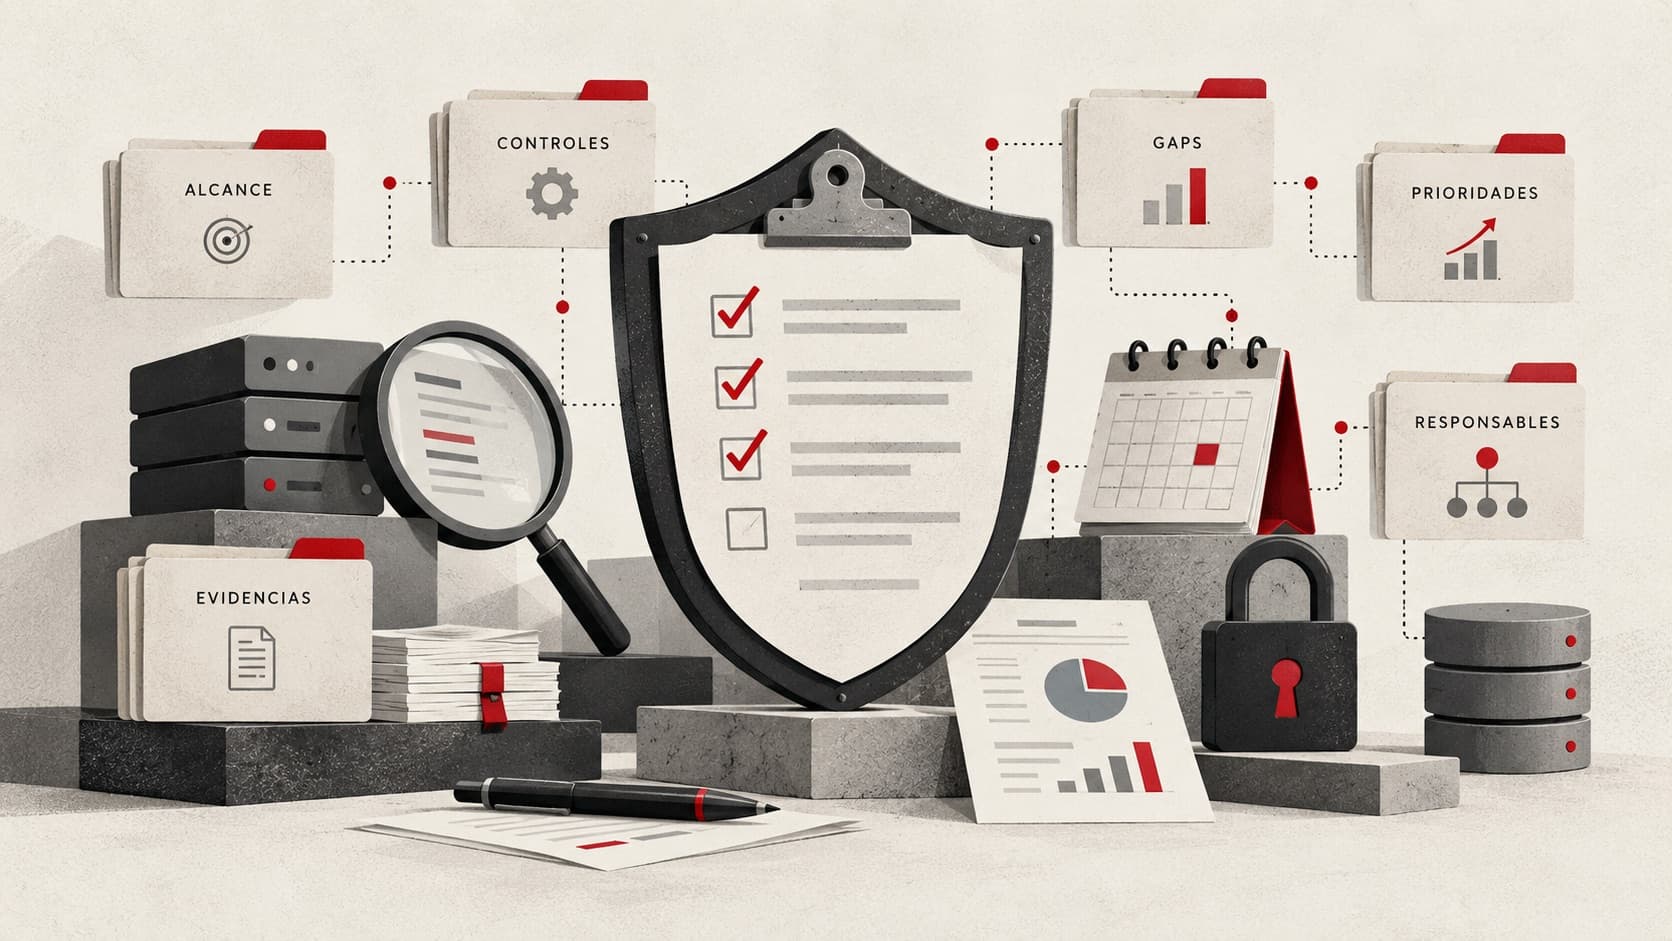
Prepararse para una auditoría de seguridad implica conocer con anticipación qué se va a evaluar, verificar el estado real de los controles y reunir evidencias que permitan demostrar cómo funcionan. Un GAP previo, una buena priorización y responsables preparados pueden transformar la auditoría en un proceso mucho más ordenado y previsible.
Una auditoría de seguridad no debería empezar unas semanas antes de la fecha prevista, cuando alguien comienza a buscar documentos, capturas o registros para responder a los requerimientos del auditor. Una preparación consistente requiere entender previamente qué se va a revisar, qué controles están realmente implementados y qué evidencias existen para demostrar su funcionamiento.
En Talsoft, trabajamos esta etapa como una instancia de preparación o pre-auditoría. El objetivo es identificar con anticipación dónde está parada la empresa, detectar brechas y organizar el trabajo necesario antes de la evaluación formal.
Antes de una auditoría de seguridad, hay que definir qué se va a evaluar
El primer paso es determinar con precisión qué se va a auditar. Esto implica definir qué estándar o requerimiento se va a evaluar, qué áreas y sistemas de la organización quedan dentro de la auditoría, qué período se tomará como referencia y cuándo se realizará la revisión.
Definir este alcance es fundamental porque determina qué controles y evidencias deben prepararse. Una auditoría puede involucrar a toda la organización o concentrarse en determinados sistemas, procesos o servicios. También puede requerir demostrar que ciertos controles funcionaron durante un período específico, por lo que conocer desde el comienzo qué será evaluado evita dedicar tiempo a información que no forma parte de la revisión.
A partir de ese contexto es posible organizar la preparación de manera más precisa y asignar responsabilidades desde el inicio.
Realizar un GAP interno antes de la auditoría
Una vez definido el alcance, en Talsoft construimos una matriz de requisitos y realizamos un assessment previo. Para cada control analizamos tres aspectos: si está definido, si realmente está implementado y si existe evidencia suficiente para demostrar que funciona.
Esta diferencia es central en una auditoría de seguridad. Una política puede estar redactada y aprobada, pero eso no significa necesariamente que el proceso que describe se ejecute de manera consistente. Del mismo modo, un control técnico puede estar implementado, pero no contar con registros que permitan demostrar su funcionamiento durante el período evaluado.
El GAP previo permite identificar esas diferencias antes de que las detecte el auditor y convertirlas en un backlog concreto de trabajo.
Validar los controles y las evidencias disponibles
La evidencia suele ser uno de los puntos que más dificultades genera durante una auditoría. Si una empresa afirma que realiza revisiones periódicas de accesos, necesita contar con registros de esas revisiones. Si indica que prueba sus backups, debería poder presentar resultados de restauraciones. Y si existe un proceso de gestión de vulnerabilidades, será necesario respaldarlo con scans, tickets, remediaciones y seguimiento.
Por eso, preparar una auditoría no consiste solamente en revisar documentación. También implica comprobar que los controles funcionan en la práctica y que existe evidencia defendible para sostener las afirmaciones realizadas.
Una evaluación formal puede incluir políticas y procedimientos con registros operativos, observación de controles e entrevistas a las personas responsables. La preparación tiene que contemplar todas esas dimensiones.
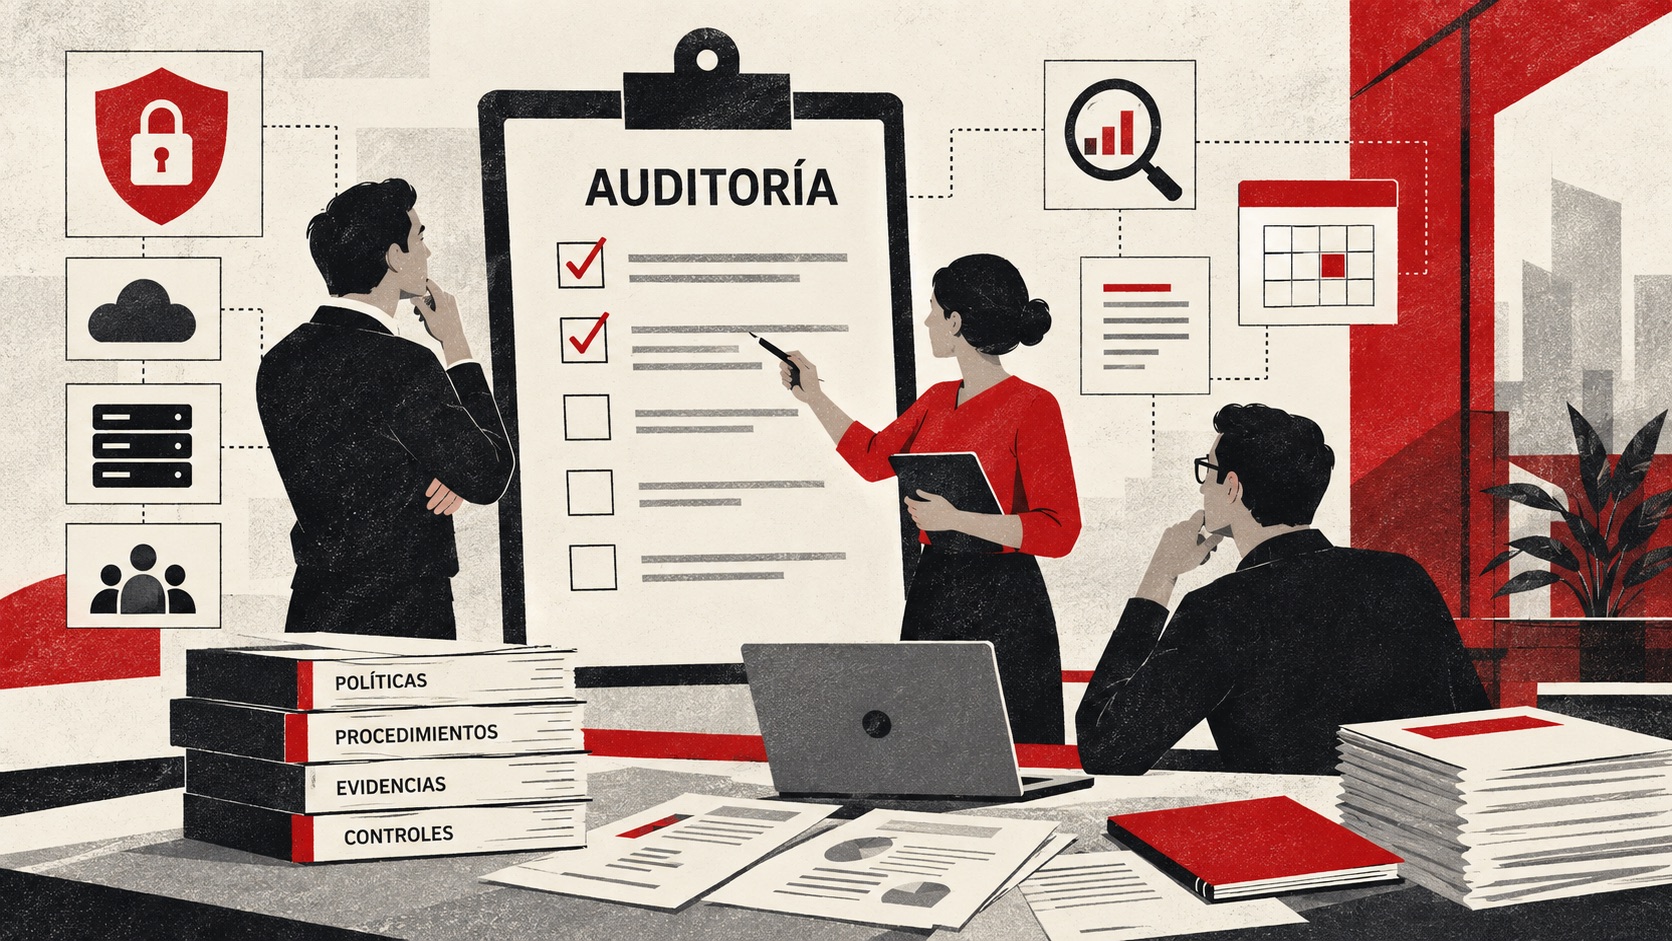 La preparación debe conectar controles implementados con evidencia verificable y responsables que puedan explicarlos.
Priorizar los GAPs que pueden comprometer la auditoría
Después del assessment aparece una etapa clave: decidir qué corregir primero. Intentar resolver simultáneamente todos los puntos pendientes suele generar más desorden y puede hacer que el equipo dedique tiempo a cuestiones secundarias mientras permanecen abiertas brechas más importantes.
En Talsoft priorizamos primero aquellos controles cuya ausencia puede generar un hallazgo relevante o comprometer directamente la auditoría. Entre ellos pueden encontrarse problemas críticos de acceso, falta de MFA, vulnerabilidades importantes, backups que nunca fueron validados, ausencia de procesos de respuesta a incidentes o controles obligatorios sin responsables definidos.
Una vez priorizados los GAPs, el siguiente paso es trabajar sobre aquellas mejoras que necesitan implementarse antes de la auditoría. Talsoft acompaña ese proceso sobre controles y procedimientos como gestión de accesos, backups y pruebas de restauración, vulnerabilidades, proveedores, respuesta a incidentes o políticas internas.
El objetivo es que los pendientes detectados durante el GAP se conviertan en un plan de trabajo concreto y lleguen a la auditoría con los controles implementados y la evidencia necesaria para demostrarlos.
Preparar a las personas que van a participar
La preparación para una auditoría de seguridad también involucra a las personas responsables de los controles. No se trata de enseñarles qué responder, sino de asegurar que conozcan los procesos que gestionan, sepan dónde están las evidencias y puedan explicar con claridad qué hacen realmente.
Cuando los responsables conocen su rol y la información está organizada, las entrevistas con el auditor dejan de depender de respuestas improvisadas o de una única persona que concentra todo el conocimiento. Además, este trabajo permite formalizar responsabilidades y reducir la dependencia de procesos informales.
La auditoría como parte de una gestión continua
El objetivo final no debería ser solamente “pasar” una auditoría. Una evaluación representa una fotografía de un momento determinado, mientras que los controles de seguridad necesitan funcionar durante todo el año.
Por eso, una buena preparación debería dejar algo más que un conjunto de documentos listos para presentar. Las evidencias, responsables, controles y GAPs identificados pueden incorporarse a una gestión continua de la ciberseguridad que permita sostener las mejoras después de la auditoría y facilite futuras evaluaciones.
En Talsoft acompañamos a las empresas tanto en la preparación de auditorías de seguridad como en la implementación de los controles y evidencias necesarios para cerrar las brechas detectadas. A través de nuestros programas de madurez en ciberseguridad, ese trabajo puede transformarse en un roadmap priorizado que permita mantener los procesos audit-ready en el tiempo.
Si tu empresa tiene una auditoría próxima y necesitás conocer qué está preparado, qué falta y qué conviene priorizar, contactanos.
Talsoft
Prepará la auditoría con tiempo y prioridades claras
Revisemos el alcance, qué controles y evidencias ya tenés, y qué brechas conviene resolver primero.