Readiness y evidencia
¿Cómo responder un cuestionario de seguridad?
Cómo ordenar responsables, controles y evidencias para responder un cuestionario de seguridad con consistencia.
Un cuestionario de seguridad permite a clientes, bancos, aseguradoras o partners evaluar la postura de seguridad de una empresa. Para responderlo con consistencia, es necesario contextualizar la evaluación, identificar responsables, validar los controles implementados y reunir las evidencias que respaldan cada respuesta.
Los cuestionarios de seguridad forman parte, cada vez con mayor frecuencia, de los procesos de evaluación que realizan clientes, partners y otras organizaciones antes de avanzar con una contratación o validar a un proveedor. En ese contexto, la empresa puede tener que responder decenas de preguntas sobre MFA, backups, accesos, infraestructura, cloud, vulnerabilidades, desarrollo seguro, respuesta a incidentes, proveedores o protección de datos; muchas veces, dentro de plazos ajustados y con requerimientos de evidencia específicos.
El error más común es tratar ese documento como un formulario que simplemente hay que completar. En realidad, antes de responder conviene entender qué está evaluando la contraparte, cuál es el alcance de la revisión, qué áreas internas deben participar y qué controles pueden demostrarse de manera objetiva. También es necesario identificar dónde existen implementaciones parciales, falta de evidencia o brechas que todavía requieren remediación.
Por eso, en Talsoft abordamos el cuestionario como parte de un proceso de validación de la postura de seguridad de la organización. La prioridad es asegurar que exista coherencia entre lo que la empresa declara, los controles que realmente tiene implementados y la evidencia que puede presentar para respaldarlos.
Antes de responder un cuestionario de seguridad, hay que entender el contexto
El primer paso es comprender por qué llegó el cuestionario. No es lo mismo una evaluación enviada por un potencial cliente enterprise que una realizada por un banco, una aseguradora o un partner tecnológico, porque cada organización puede estar intentando validar riesgos diferentes.
Antes de trabajar sobre las respuestas, conviene identificar quién solicita la información, cuál es el deadline y qué servicio presta la empresa a ese tercero. También es necesario entender qué sistemas intervienen, qué datos se procesan, qué proveedores participan y cuál es el alcance de la evaluación. Este contexto permite interpretar mejor cada pregunta.
Revisar el cuestionario completo y clasificar las preguntas
Una vez definido el contexto, conviene realizar una revisión integral del cuestionario de seguridad. Avanzar pregunta por pregunta sin haber analizado antes el documento completo puede generar trabajo duplicado, inconsistencias y una participación desordenada de las distintas áreas.
En Talsoft, organizamos las preguntas del cuestionario por dominios de seguridad. Esto permite agruparlas en bloques como gobierno y políticas, gestión de accesos, MFA, infraestructura y cloud, backups y continuidad, gestión de vulnerabilidades, desarrollo seguro, respuesta a incidentes, protección de datos, proveedores y capacitación.
Esta clasificación transforma una larga lista de preguntas aisladas en un mapa de los temas evaluados. También permite anticipar qué equipos deberán participar y qué documentación o evidencias será necesario reunir durante el proceso.
Asignar responsables para cada grupo de respuestas
Un cuestionario de ciberseguridad rara vez puede ser respondido correctamente por una sola persona. Los controles suelen estar distribuidos entre distintas áreas y cada una conoce una parte de la realidad de la organización.
Algunas consultas pueden corresponder a IT o DevOps, mientras que otras requieren la participación de Desarrollo, Recursos Humanos, Legal, Compliance o Dirección. Por eso, una vez clasificado el cuestionario, es importante identificar quién puede validar cada dominio o control.
En este punto, Talsoft actúa como coordinador técnico y de seguridad, centralizando el relevamiento para evitar una cadena desordenada de mails, mensajes y documentos. Esta coordinación también ayuda a detectar contradicciones y mantener un criterio consistente en todas las respuestas.
Validar los controles antes de declararlos
Cada control puede encontrarse, en términos generales, en tres situaciones: existe y cuenta con evidencia suficiente; está implementado parcialmente o falta documentación; o directamente existe una brecha.
Una empresa puede afirmar, por ejemplo, que realiza backups. Sin embargo, si el cuestionario pregunta cuándo se realizó la última prueba de restauración, ya no alcanza con confirmar que existen copias. También hay que poder demostrar que la organización puede recuperar la información.
Lo mismo sucede con MFA, revisiones de accesos, vulnerabilidades o respuesta a incidentes. La evidencia permite respaldar cada respuesta del cuestionario.
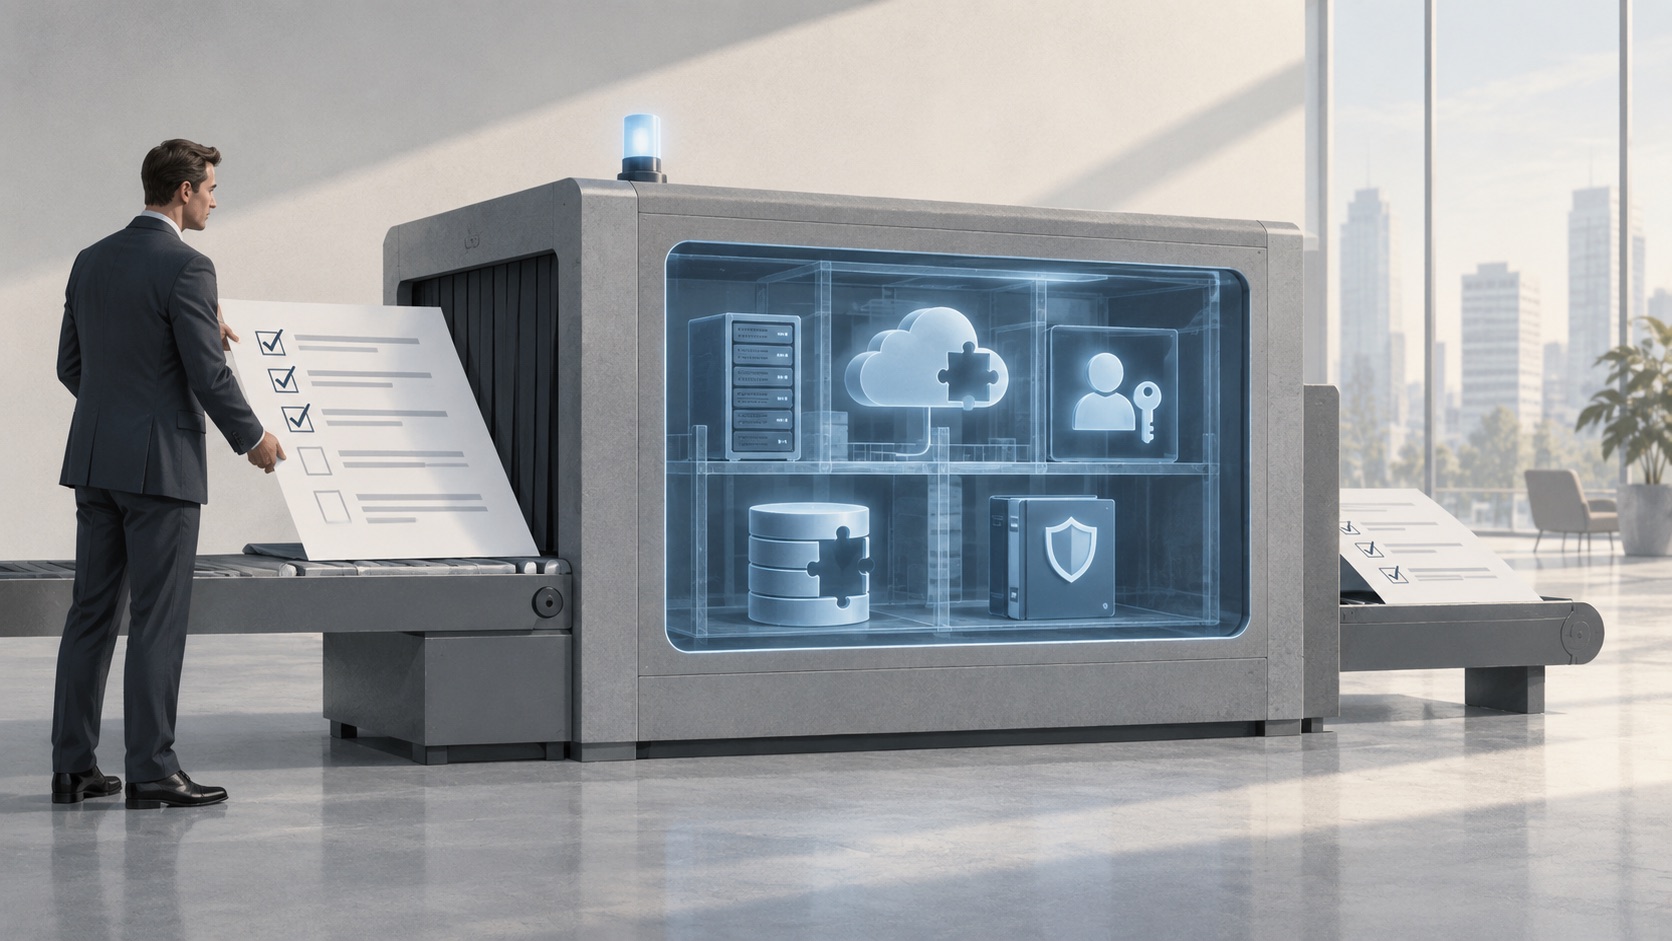 Antes de responder, conviene distinguir controles demostrables, implementaciones parciales y brechas.
Qué evidencias pueden acompañar las respuestas
Las evidencias dependerán de cada pregunta y del nivel de profundidad de la evaluación. Pueden incluir capturas de configuraciones, reportes, tickets, registros, políticas y procedimientos, revisiones de accesos, pruebas de restauración, informes de vulnerabilidades, resultados de pentests o registros de capacitación.
No todos los cuestionarios solicitan adjuntar evidencia para cada respuesta, pero la empresa debería saber qué puede presentar si el cliente decide profundizar la revisión. Una guía de evidencias para clientes enterprise puede ayudar a ordenar ese inventario.
Muchas veces el control existe, pero nunca se formalizó cómo demostrarlo. Puede haber backups correctamente configurados, por ejemplo, pero no registros de pruebas de recuperación. En ese caso, la mejora puede consistir en formalizar el proceso, asignar un responsable y comenzar a conservar evidencia periódica. También explicamos qué evidencias pueden pedir clientes y auditores.
Qué hacer cuando el cuestionario de seguridad revela una brecha
Durante el proceso pueden aparecer controles que todavía no están resueltos. Puede faltar una política, existir una implementación parcial o tratarse de una práctica que nunca fue documentada. Si existe una brecha, es preferible identificarla, describir correctamente el estado actual y, cuando corresponde, acompañarla con un plan de remediación.
Detectar controles pendientes no significa que todo deba resolverse inmediatamente. Un cuestionario de seguridad puede revelar diversas oportunidades de mejora, pero no todas presentan el mismo nivel de riesgo, urgencia o impacto comercial.
Algunas brechas pueden afectar la operación o la protección de información sensible; otras pueden estar generando una fricción concreta para cerrar un contrato. Por eso, después de identificar los GAPs es necesario priorizarlos y convertirlos en un plan de remediación o, cuando corresponde, en un roadmap con responsables y plazos.
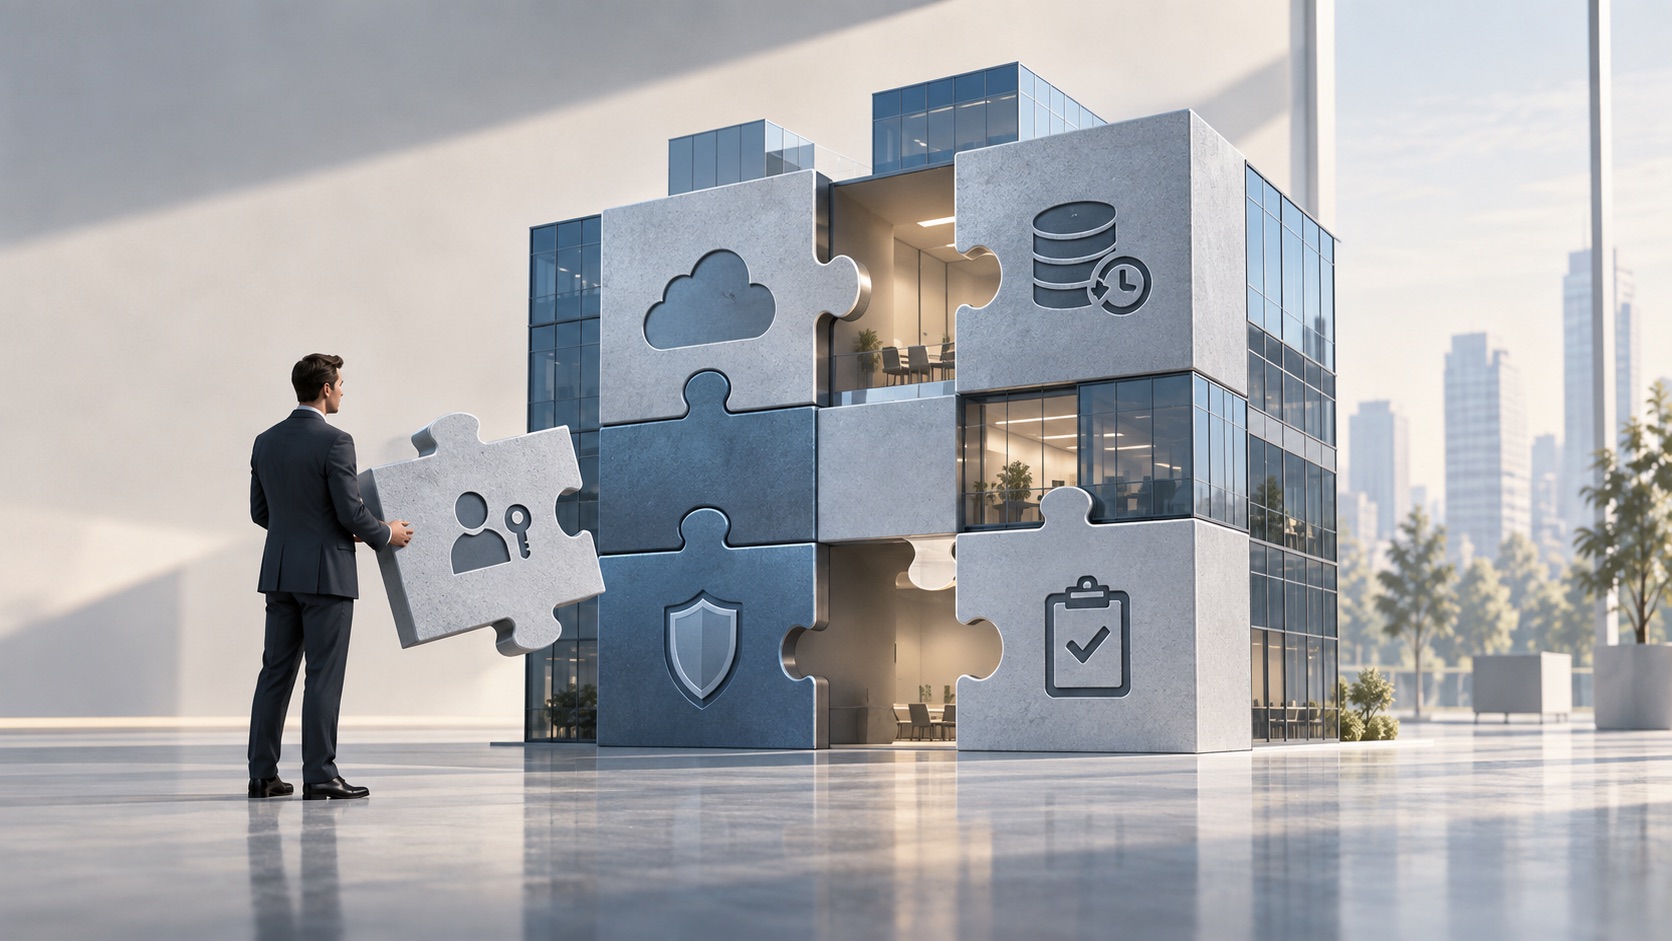 Las brechas detectadas pueden convertirse en un roadmap priorizado, con responsables y plazos.
Revisar la consistencia antes de entregar el cuestionario
Cuando participan diferentes personas, pueden aparecer respuestas contradictorias o distintos criterios para controles relacionados. Por eso, antes de entregar el cuestionario es importante realizar una revisión global, validar que las evidencias respalden lo declarado y confirmar que la empresa pueda sostener cada afirmación si el cliente profundiza la evaluación.
Esta instancia final permite detectar diferencias entre lo documentado y lo que realmente ocurre, además de evitar que respuestas elaboradas por áreas diferentes presenten una visión inconsistente de la seguridad de la organización.
Del cuestionario de seguridad a una gestión más madura
En Talsoft acompañamos a las empresas en la gestión de los cuestionarios de seguridad que reciben de clientes, partners y otros terceros. Sin embargo, muchas veces, ese trabajo también deja al descubierto necesidades que exceden al cuestionario puntual.
Una empresa puede tener muchos controles implementados y, al mismo tiempo, encontrar dificultades para demostrar su funcionamiento, asignar responsables o sostener evidencias en el tiempo. Esas brechas son precisamente las que abordamos a través de nuestros programas de madurez en ciberseguridad, convirtiéndolas en un roadmap priorizado de mejoras, con controles, responsables, riesgos y evidencias claramente definidos.
Si tu empresa recibió un cuestionario de seguridad y necesitás ordenar las respuestas, validar evidencias o trabajar sobre las brechas detectadas, contactanos.
Talsoft
Respondé el cuestionario con evidencia, no con suposiciones
Revisemos el alcance, las respuestas que podés respaldar y las brechas que conviene priorizar.