Casos de éxito
Cómo una financiera pasó de controles dispersos a un programa de ciberseguridad estructurado
En aproximadamente seis meses, Talsoft acompañó a una financiera australiana desde el diagnóstico hasta un ISMS más operativo, con controles, responsables y evidencias.
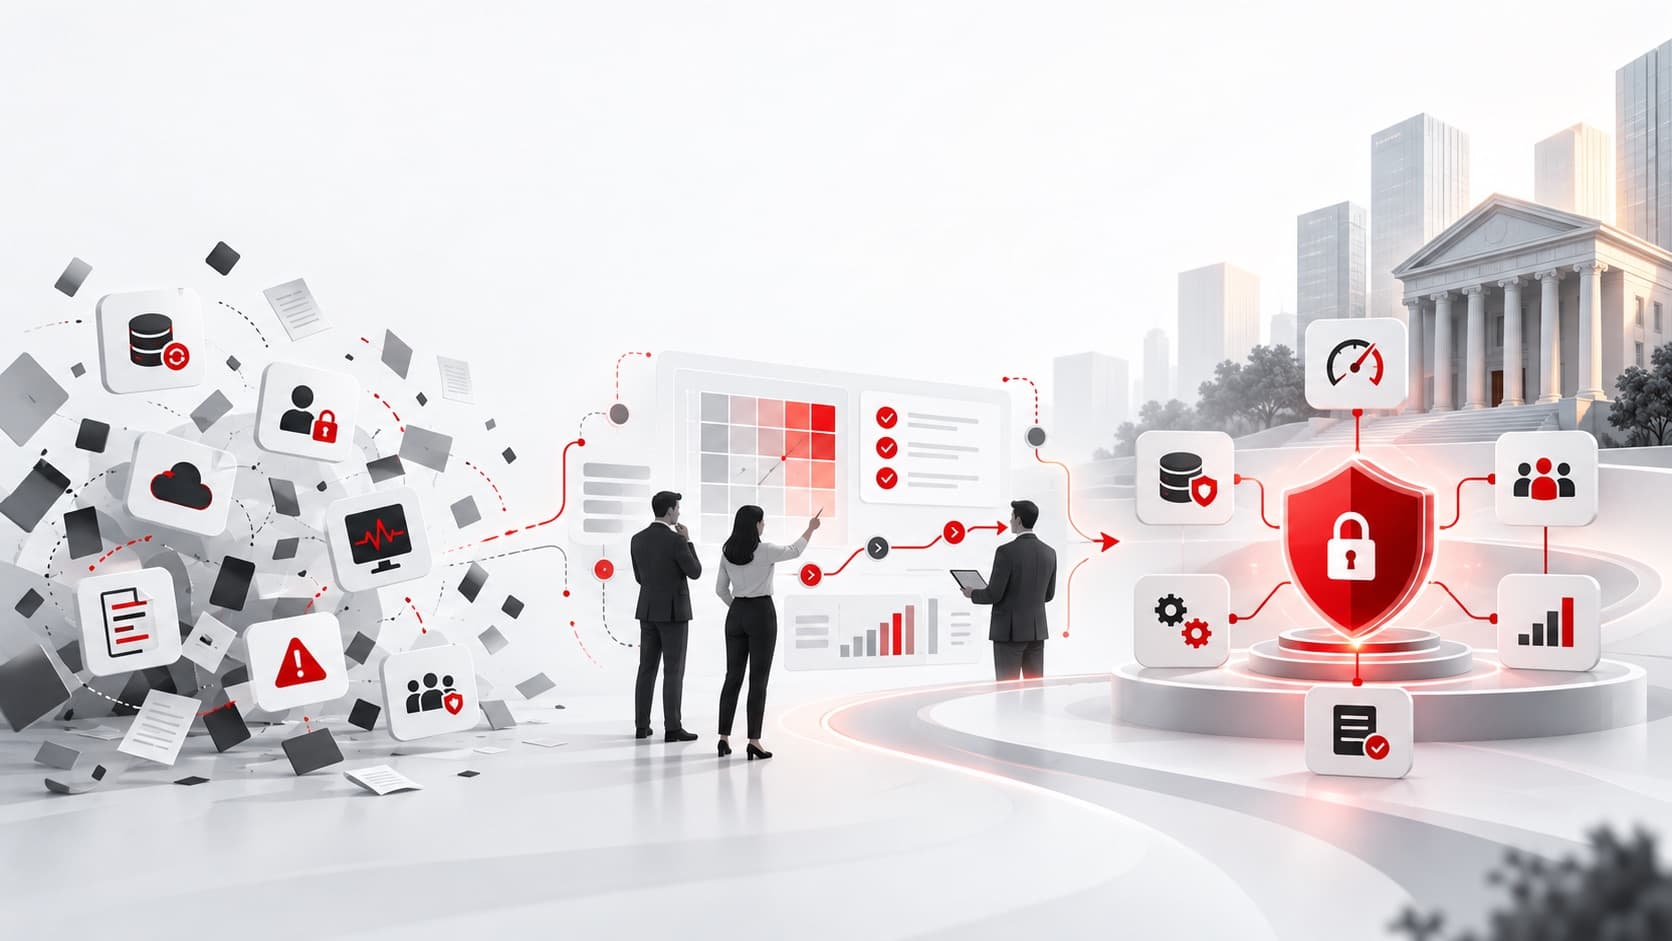
En aproximadamente seis meses, Talsoft acompañó a una compañía financiera australiana desde el diagnóstico hasta la implementación de un ISMS más operativo, con controles priorizados, responsables, procesos y evidencias.
En ciberseguridad, muchas empresas no parten de cero. Ya cuentan con backups, controles de acceso, herramientas de monitoreo, políticas o distintas medidas implementadas por sus equipos. El problema surge cuando esos controles funcionan de manera dispersa y resulta difícil responder preguntas básicas: cuáles son los principales riesgos, qué está realmente implementado, qué falta mejorar y cómo demostrar que los controles funcionan.
Desafío del cliente
La compañía necesitaba fortalecer su Sistema de Gestión de Seguridad de la Información (ISMS) y avanzar en su alineación con ISO/IEC 27001, contemplando además requisitos regulatorios y buenas prácticas relevantes para su operación en Australia.
La falta de un sistema integral dificultaba priorizar riesgos, mantener evidencias y sostener los controles de manera consistente. También generaba una fuerte dependencia del conocimiento operativo de distintas personas del equipo.
El desafío, más allá de incorporar nuevas herramientas o sumar controles aislados, era entender el estado real de la organización, identificar las principales brechas y establecer un orden claro para avanzar.
Solución de Talsoft
El trabajo comenzó con una evaluación del nivel de madurez y de los controles existentes. El objetivo era construir una línea de base antes de decidir qué implementar.
A partir de ese diagnóstico, se analizaron riesgos, controles y evidencias y se definió un roadmap de mejora. En lugar de intentar resolver todos los pendientes al mismo tiempo, las iniciativas se priorizaron según el nivel de riesgo y su impacto para la organización.
El proyecto no terminó con la entrega de un informe de brechas. Durante aproximadamente seis meses, Talsoft acompañó a la compañía en la implementación del programa.
Se trabajó sobre gestión de riesgos, políticas y procedimientos del ISMS, continuidad y recuperación, respuesta a incidentes y gestión de terceros. También se fortalecieron controles técnicos relacionados con infraestructura, vulnerabilidades, AWS, backups y monitoreo.
Además, se trabajó para que el programa no dependiera permanentemente de un proveedor externo, dejando procesos, registros, responsables y evidencias que el equipo interno pudiera continuar gestionando.
Resultados
Al finalizar la implementación, la compañía contaba con una visión más clara de sus riesgos y prioridades, procesos más estructurados de continuidad y respuesta a incidentes, y mayor capacidad para demostrar el funcionamiento de sus controles. También se redujo la dependencia de prácticas informales y el equipo interno quedó en condiciones de asumir una parte importante del mantenimiento del programa de seguridad.
Las métricas consolidadas de los controles evaluados mostraron una evolución del cumplimiento global aproximado del 27 % al 70 %. Los controles en estado “No cumple” descendieron de aproximadamente 44 % a 17 %, mientras que el cumplimiento de controles considerados de alto riesgo pasó de alrededor del 26,7 % al 83,3 %. Son resultados de este proyecto, no una garantía para otras organizaciones.
En palabras del cliente: “El trabajo de Talsoft fue exhaustivo y profesional, y nuestro equipo aprendió mucho de él durante el proceso. Desde el primer día se integró muy bien al equipo y fue sumamente efectivo trabajando incluso desde una zona horaria diferente”.
En Talsoft ayudamos a las empresas a conocer su situación actual, definir un roadmap y transformar iniciativas dispersas en un programa de ciberseguridad estructurado y sostenible. Contactanos para conocer cómo podemos acompañarte.
Talsoft
Convertí controles dispersos en un programa sostenible
Revisemos tu situación actual, las prioridades y cómo organizar un roadmap con responsables y evidencias.