Madurez de ciberseguridad
¿Cómo implementar un ISMS?
Implementar un ISMS implica conectar riesgos, controles, responsables, procedimientos y evidencias dentro de un sistema que pueda gestionarse y mantenerse en el tiempo.
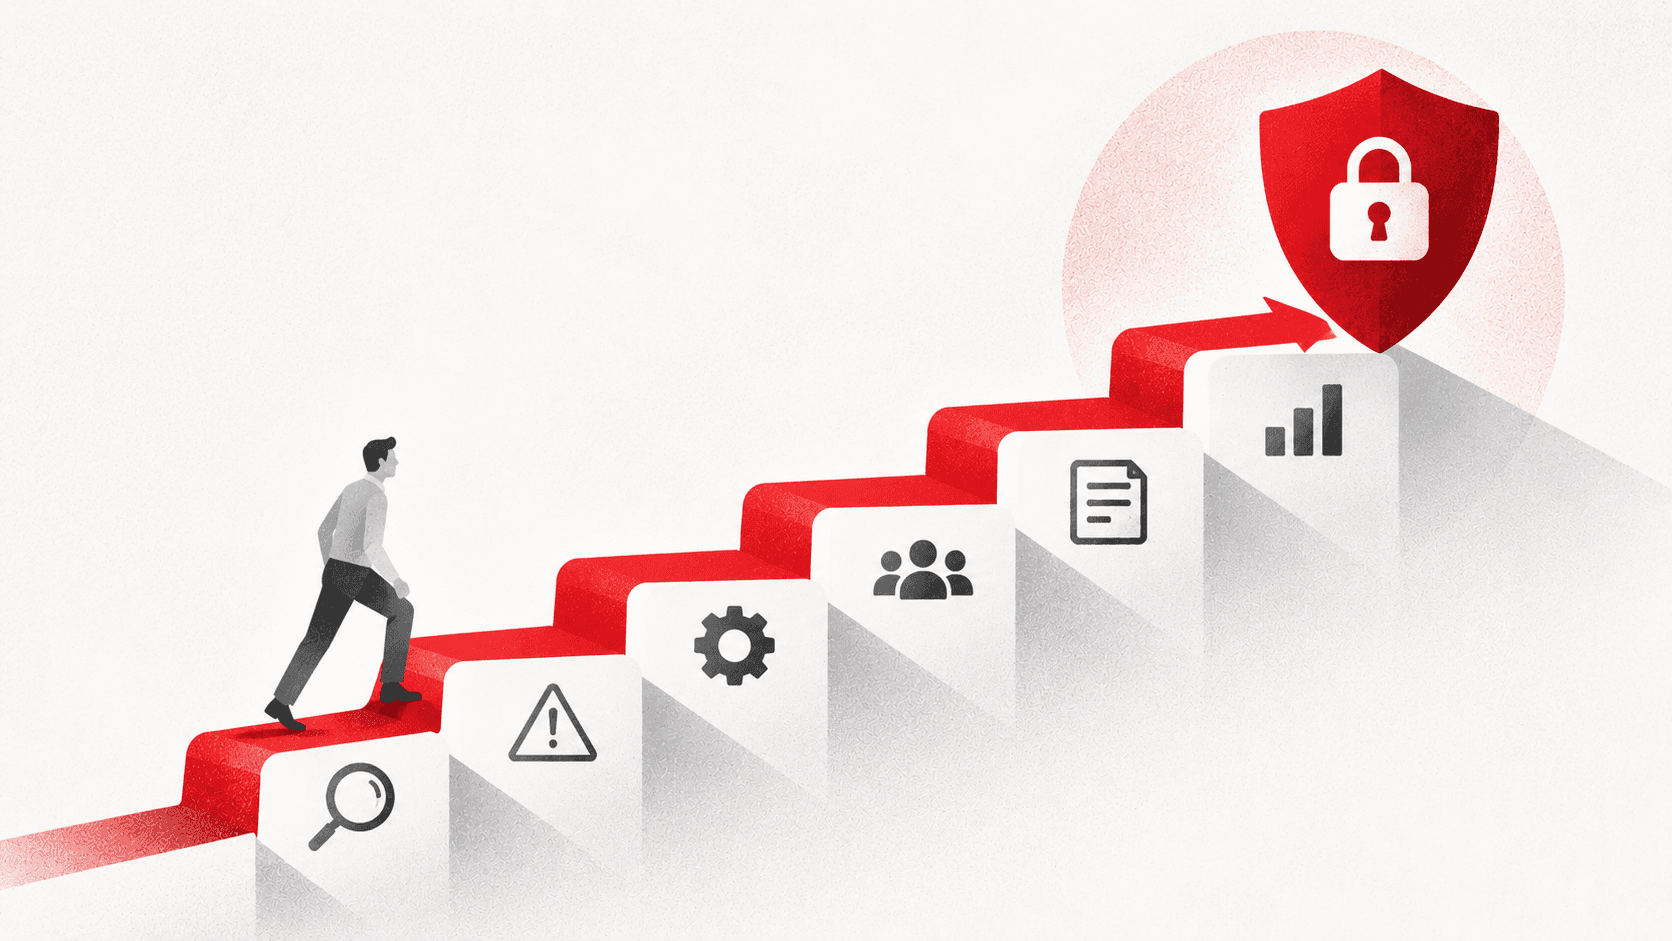
Implementar un ISMS implica conectar riesgos, controles, responsables, procedimientos y evidencias dentro de un sistema que pueda gestionarse y mantenerse en el tiempo.
Muchas empresas ya cuentan con controles de seguridad implementados en distintos dominios. Tienen backups, MFA, antivirus o EDR, controles de acceso, políticas, herramientas cloud, pentests o procesos de gestión de vulnerabilidades. El problema es que esas iniciativas muchas veces funcionan de manera separada.
Puede haber controles técnicos sin responsables claros, políticas que no están conectadas con la operación, evidencias distribuidas entre distintas personas o procesos que dependen del conocimiento de un único integrante del equipo. Por eso, implementar un ISMS implica transformar iniciativas dispersas en un programa organizado y sostenible.
En Talsoft, trabajamos ese proceso de manera progresiva. Primero, evaluamos la situación actual de la organización; después, definimos qué necesita mejorar; avanzamos sobre la implementación y, finalmente, buscamos que los controles, procesos, responsabilidades y evidencias implementados puedan sostenerse en el tiempo.
Primero, entender dónde está parada la organización
Antes de implementar, hay que conocer el punto de partida. El primer paso es entender el negocio, los sistemas y procesos involucrados y cuáles son los principales riesgos de ciberseguridad que podrían afectar a la empresa.
A partir de ahí, se puede revisar qué controles ya existen, cuáles funcionan parcialmente y cuáles todavía no fueron implementados. En Talsoft, este relevamiento se trabaja mediante un GAP inicial que integra preguntas sobre diferentes áreas de seguridad con la revisión de evidencias.
No alcanza con saber si una empresa dice que tiene determinado control. También es necesario entender cómo está implementado y si existe evidencia que permita demostrarlo.
Priorizar en función de los riesgos
El resultado del diagnóstico puede mostrar decenas de áreas para mejorar. Intentar resolverlas todas al mismo tiempo suele ser poco realista. Por eso, una de las partes centrales de la implementación es relacionar las brechas detectadas con los principales riesgos de la organización.
Si determinado riesgo tiene una probabilidad alta y puede producir un impacto importante sobre el negocio, los proyectos relacionados con ese riesgo deberían recibir mayor prioridad.
De esta forma, el ISMS se transforma en un sistema orientado a decisiones y se construye un roadmap con iniciativas para los próximos meses, con la finalidad de definir qué proyectos deberían abordarse primero y cuáles pueden avanzar en etapas posteriores.
Convertir el roadmap en proyectos concretos
Una vez definidas las prioridades, comienza la implementación. El roadmap puede incluir proyectos relacionados con gestión de accesos, backups y recuperación, vulnerabilidades, respuesta a incidentes, proveedores, capacitación, políticas, documentación u otros temas que hayan surgido durante el diagnóstico. El objetivo es convertir cada brecha relevante en acciones concretas y ejecutables.
En algunos casos, será necesario implementar un control técnico. En otros, formalizar un procedimiento que ya existe parcialmente, generar documentación, crear registros o establecer una forma de seguimiento.
En Talsoft, el diagnóstico inicial funciona como input de esta etapa: los proyectos detectados durante el GAP se priorizan y se van ejecutando de acuerdo con el plan definido para cada organización.
Definir responsables y evitar procesos que dependan de una sola persona
Un ISMS también necesita responsabilidades claras. Para los diferentes procesos conviene definir quién es responsable, quién ejecuta determinadas tareas, quién debe ser consultado y quién necesita recibir información. Esto permite ordenar el trabajo interno y también reducir una situación frecuente: que un proceso crítico dependa exclusivamente del conocimiento de una persona.
Por eso, además de definir responsables, puede ser necesario generar procedimientos y runbooks que expliquen cómo ejecutar determinadas tareas.
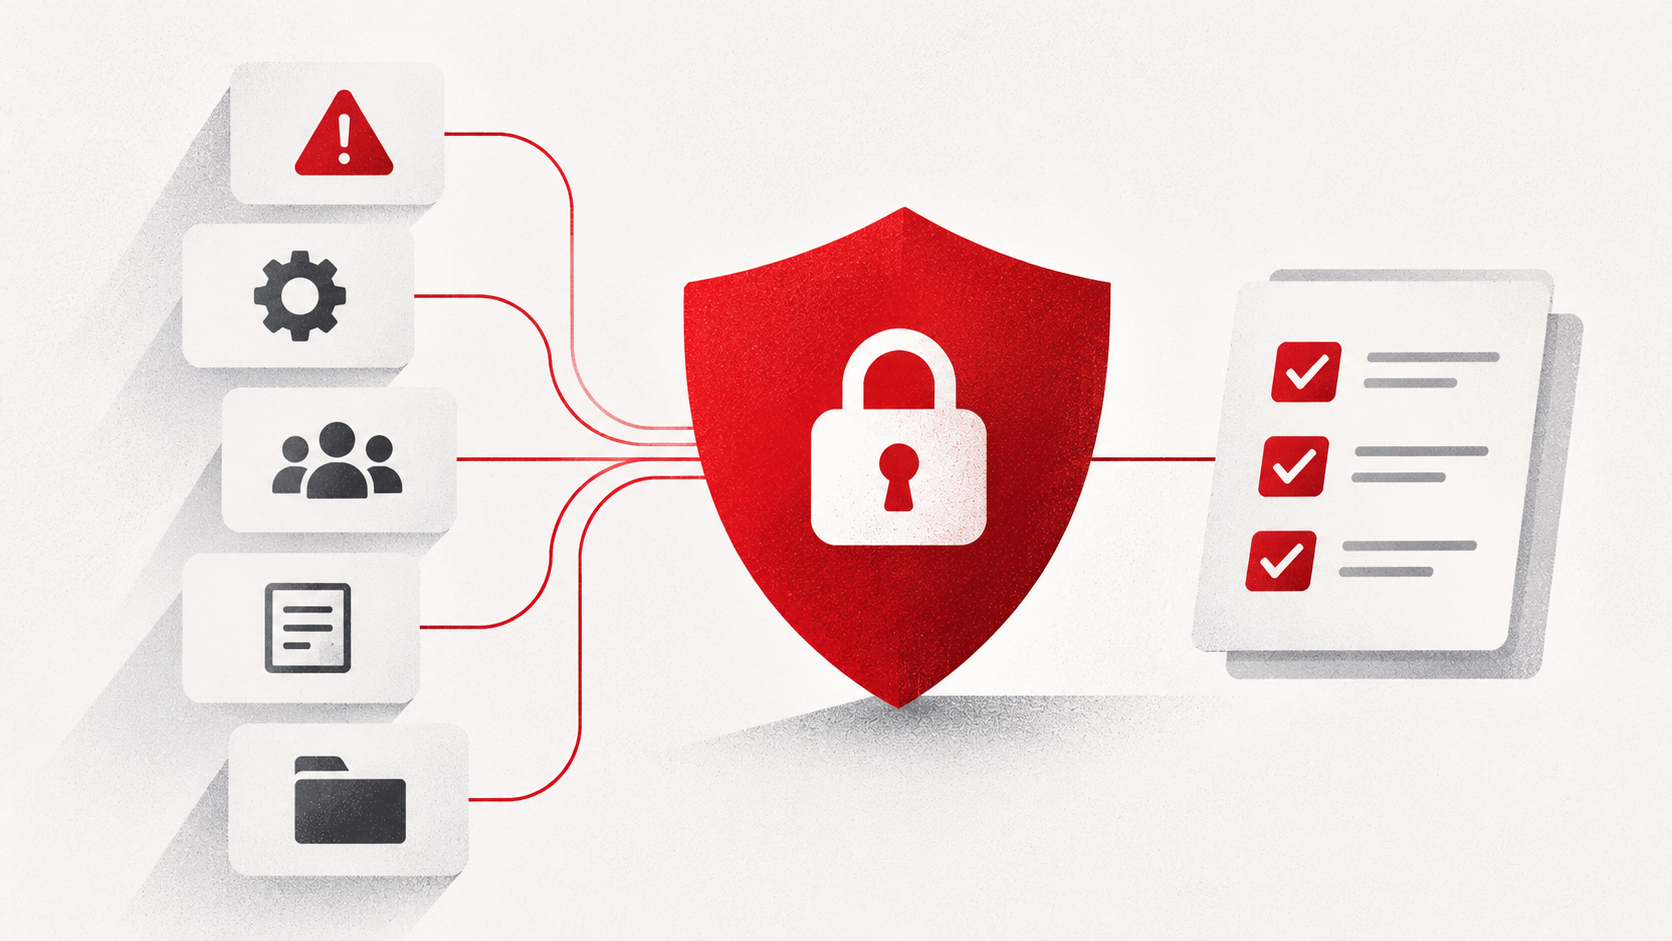 Un ISMS conecta riesgos, controles, responsables y evidencias como parte de la operación.
Construir evidencias como parte de la operación
Implementar un control una vez tampoco significa que el proceso esté terminado. Si una empresa revisa accesos, prueba backups, gestiona vulnerabilidades o capacita a sus empleados, esas actividades deberían dejar registros que permitan demostrar que se realizaron. Las evidencias pueden incluir reportes, configuraciones, tickets, resultados de pruebas, registros de revisiones u otra información generada por los procesos de seguridad.
Esto resulta especialmente importante cuando aparece una auditoría o un pedido de evidencias de un cliente. Pero el objetivo es no empezar a buscar las evidencias recién cuando alguien las solicita. Deberían generarse y mantenerse como parte habitual del funcionamiento del ISMS.
Medir y hacer seguimiento
Una vez que los controles, procesos y responsabilidades están implementados, aparece una de las etapas más difíciles: mantenerlos activos. El ISMS necesita mecanismos de seguimiento. Esto puede incluir registros periódicos, métricas, KPIs, revisión de pendientes y reportes que permitan entender cómo evoluciona la seguridad de la organización.
Para Talsoft, esta etapa es clave porque permite que la seguridad deje de depender de proyectos aislados y comience a gestionarse como una actividad continua.
Mantener el ISMS vivo
Implementar controles es solamente una parte del proceso. El desafío posterior es sostenerlos.
La documentación necesita actualizarse. Las evidencias deben seguir generándose. Los responsables tienen que continuar ejecutando sus tareas. Los riesgos pueden cambiar y los proyectos pendientes tienen que revisarse.
Por eso, un ISMS no debería entenderse como un proyecto que se termina, sino como un sistema que necesita continuidad.
Si tu empresa tiene distintas iniciativas de seguridad pero necesita ordenarlas dentro de un programa más estructurado, conocé el Programa Anual de Ciberseguridad de Talsoft y cómo podemos acompañarte en la implementación y evolución de tu ISMS.
Preguntas frecuentes
¿Cuánto tiempo lleva implementar un ISMS en una empresa?
La implementación de un ISMS puede llevar entre 3 y 12 meses, según el tamaño de la empresa, la complejidad de sus operaciones y la madurez de sus controles de seguridad.
¿Cuánto cuesta implementar un ISMS?
El costo depende del alcance del proyecto, los recursos disponibles y las mejoras necesarias. Puede incluir consultoría, capacitación, herramientas tecnológicas y auditorías externas.
¿Es obligatorio obtener la certificación ISO 27001 para implementar un ISMS?
No. Una empresa puede implementar un ISMS sin certificarse. La certificación ISO 27001 permite demostrar ante terceros que su sistema cumple con los requisitos de la norma internacional.
¿Una pyme puede implementar un ISMS sin un equipo de ciberseguridad propio?
Sí. Las pymes pueden implementar un ISMS adaptado a sus necesidades, asignando responsables internos y recurriendo a especialistas externos para determinadas tareas.
¿Qué áreas de una empresa deben incluirse dentro de un ISMS?
El ISMS puede abarcar toda la organización o determinados procesos, servicios y áreas. Su alcance se define según los riesgos, la información que necesita protegerse y los objetivos del negocio.
Talsoft
Organizá tus controles dentro de un ISMS
Revisemos qué riesgos, responsables y evidencias ya tenés, y qué conviene priorizar para avanzar.