Madurez de ciberseguridad
Qué hace un CISO externo y cómo contratarlo
Tener un equipo de IT y controles de seguridad no siempre alcanza para gestionar los riesgos del negocio. Un CISO externo ayuda a definir prioridades y coordinar decisiones.
Tener un equipo de IT y controles de seguridad no siempre alcanza para gestionar los riesgos del negocio. Incorporar liderazgo externo puede ayudar a definir prioridades, coordinar responsables y tomar decisiones estratégicas de ciberseguridad.
Tener un equipo de IT, herramientas y controles de seguridad no significa necesariamente que exista una estrategia de ciberseguridad. A medida que una empresa crece, también necesita definir quién evalúa los riesgos, establece prioridades y acompaña las decisiones del negocio.
En Talsoft, ofrecemos un servicio de dirección externa de ciberseguridad para organizaciones que necesitan liderazgo especializado sin incorporar un CISO a tiempo completo. Nuestro enfoque consiste en entender el negocio, identificar los principales riesgos y establecer prioridades. A partir de ese análisis, trabajamos junto con los equipos internos para definir responsables, coordinar iniciativas y dar seguimiento a las decisiones de seguridad.
Qué hace un CISO externo
Un CISO (Chief Information Security Officer) es el responsable de dirigir y supervisar la estrategia de seguridad de la información de una organización. Más allá de identificar amenazas o recomendar controles técnicos, también debe comprender el negocio, evaluar los riesgos que pueden afectarlo y ayudar a definir cómo gestionarlos.
Cuando esta función se contrata de manera externa y con una dedicación parcial, se conoce como Fractional CISO. En la práctica, su trabajo puede incluir la revisión de riesgos, la definición de prioridades, la construcción de un roadmap, la coordinación con equipos internos y proveedores y el seguimiento de las decisiones acordadas con la dirección.
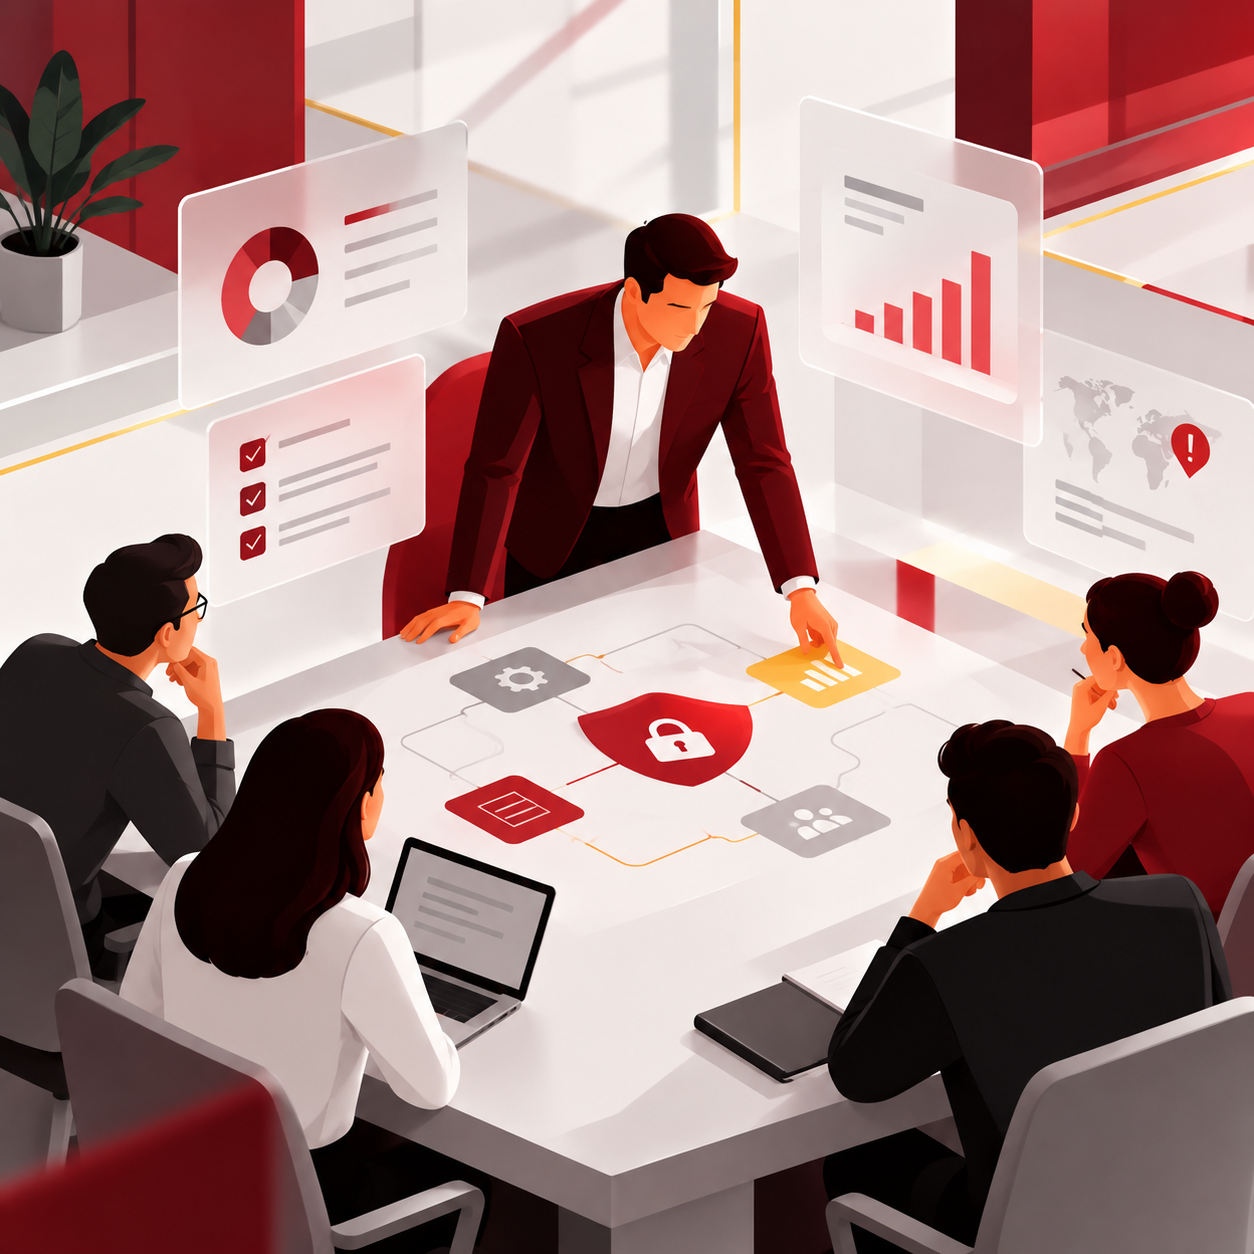 Un CISO externo conecta riesgos, prioridades y decisiones con los equipos de la empresa.
Una función diferente de la que cumple IT
En muchas empresas, las responsabilidades de ciberseguridad recaen sobre el CTO, el responsable de infraestructura o el equipo de IT. Estos profesionales conocen los sistemas y pueden implementar controles, administrar accesos, gestionar backups o resolver problemas técnicos. Sin embargo, esa capacidad operativa no siempre alcanza para dirigir un programa de seguridad.
Por ejemplo, IT puede identificar vulnerabilidades pendientes. Pero decidir cuáles corregir primero, qué recursos asignar y qué nivel de riesgo está dispuesto a asumir el negocio requiere una mirada más amplia.
El responsable externo aporta ese criterio y trabaja junto con los equipos existentes. No debería reemplazar sus funciones, sino ayudar a ordenar prioridades y comunicar los riesgos a la dirección.
Qué evaluar antes de contratar
La experiencia técnica es importante, pero no debería ser el único criterio para elegir un responsable externo de la ciberseguridad de tu empresa. También es necesario evaluar su capacidad para comprender el negocio, comunicarse con distintas áreas y transformar riesgos técnicos en decisiones que la dirección pueda entender.
Por eso, conviene conocer su metodología de trabajo:
- ¿Cómo identifica riesgos?
- ¿Cómo establece prioridades?
- ¿Qué entregables genera?
- ¿Cómo coordina con IT?
- ¿De qué manera comunica los avances y problemas pendientes?
También es importante definir el alcance del servicio: dedicación, frecuencia de reuniones, responsabilidades, reportes, disponibilidad ante incidentes y actividades que requieren una contratación adicional.
Cuándo conviene contratar un CISO externo
La necesidad de incorporar un CISO externo puede surgir en diferentes momentos de una compañía. En algunos casos, aparece por exigencias de inversores, clientes o proveedores que necesitan garantías sobre cómo la empresa gestiona sus riesgos de ciberseguridad y cumple determinados requisitos.
En otros, la compañía ya implementó controles o desarrolló un programa de seguridad, pero necesita mantenerlo funcionando, revisar sus riesgos y contar con alguien que asuma su dirección estratégica.
Aunque exista un CTO o un equipo de IT, sus responsabilidades habituales no siempre incluyen gobernar toda la ciberseguridad de la empresa.
En estos escenarios, incorporar liderazgo externo permite contar con un profesional que evalúe los riesgos de las decisiones del negocio, establezca prioridades y coordine responsables, sin necesidad de contratar un CISO a tiempo completo.
Organizar el trabajo y mantener las decisiones visibles
Una vez iniciado el acompañamiento, el desafío es convertir la estrategia en una actividad recurrente. Esto implica revisar el registro de riesgos, mantener actualizado el roadmap y dar seguimiento a proyectos y responsables.
También significa revisar qué cambió desde la última evaluación. Una empresa puede haber corregido vulnerabilidades importantes, pero también haber incorporado un nuevo proveedor, modificado su infraestructura o lanzado un servicio que procesa información sensible.
Por eso, la dirección de seguridad necesita acompañar la evolución del negocio. En Talsoft, este trabajo se organiza mediante revisiones periódicas de riesgos, decisiones, controles y responsables, con seguimiento de avances y coordinación con los equipos internos.
Elegir el acompañamiento adecuado
Cuando la organización necesita criterio ejecutivo, coordinación y seguimiento de las decisiones de seguridad, un modelo de dirección externa puede ayudar a cubrir esa función sin incorporar una estructura full-time.
¿Tu empresa necesita liderazgo estratégico en ciberseguridad sin contratar un CISO full-time? Conocé el servicio de Fractional CISO de Talsoft y cómo podemos ayudarte a gestionar los riesgos y las decisiones de seguridad de tu negocio.
Preguntas frecuentes sobre la contratación de un CISO externo
¿Cuánto cuesta contratar un CISO externo en Argentina?
El costo depende del tamaño de la empresa, la complejidad de sus sistemas, los riesgos que necesita gestionar y la dedicación requerida. Como referencia, Talsoft publica un rango orientativo de US$ 1.900 a US$ 4.900 mensuales para su servicio de Fractional CISO. El presupuesto definitivo se establece según el alcance y las condiciones de contratación.
¿Cuántas horas por mes necesita trabajar un CISO externo?
No existe una cantidad de horas que funcione para todas las empresas. La dedicación depende del nivel de riesgo, la cantidad de proyectos en marcha, las exigencias de clientes y auditorías y la capacidad del equipo interno. El servicio puede organizarse mediante reuniones periódicas, seguimiento de prioridades y acompañamiento ejecutivo, con una frecuencia acordada previamente.
¿Qué resultados puede esperar una empresa durante el primer mes de trabajo?
Durante las primeras semanas, el objetivo es comprender la situación de la organización y establecer una base para tomar decisiones. Esto puede incluir la identificación de activos críticos, la revisión de riesgos y controles existentes, la definición de responsables y la elaboración de un plan de acción. En Talsoft, el trabajo inicial contempla establecer prioridades para los siguientes 90 días.
¿Cuál es la diferencia entre un CISO externo y un servicio SOC o MSSP?
Un CISO externo dirige la estrategia de ciberseguridad, evalúa riesgos y coordina las decisiones del negocio. En cambio, un SOC (Centro de Operaciones de Seguridad) se concentra principalmente en monitorear amenazas y detectar incidentes, mientras que un MSSP (proveedor de servicios de seguridad administrados) puede operar herramientas y controles de seguridad. Son funciones complementarias: una establece la dirección y las otras pueden ejecutar tareas operativas.
¿Un CISO externo también realiza pruebas de penetración o pentesting?
No necesariamente. El CISO externo puede identificar la necesidad de realizar pruebas de penetración, definir su alcance y coordinar la corrección de los problemas detectados. Sin embargo, la ejecución técnica de un pentest requiere profesionales especializados y puede contratarse como un servicio independiente.
Talsoft
Definí el liderazgo de seguridad que necesita tu empresa
Revisemos los riesgos, las responsabilidades y el alcance de un acompañamiento de CISO externo.