Casos de éxito
Cómo prepararse para SOC 2 sin un equipo interno de compliance
En aproximadamente dos meses, Talsoft ayudó a una empresa SaaS estadounidense a evaluar controles, identificar brechas y definir un roadmap para SOC 2 Type I.
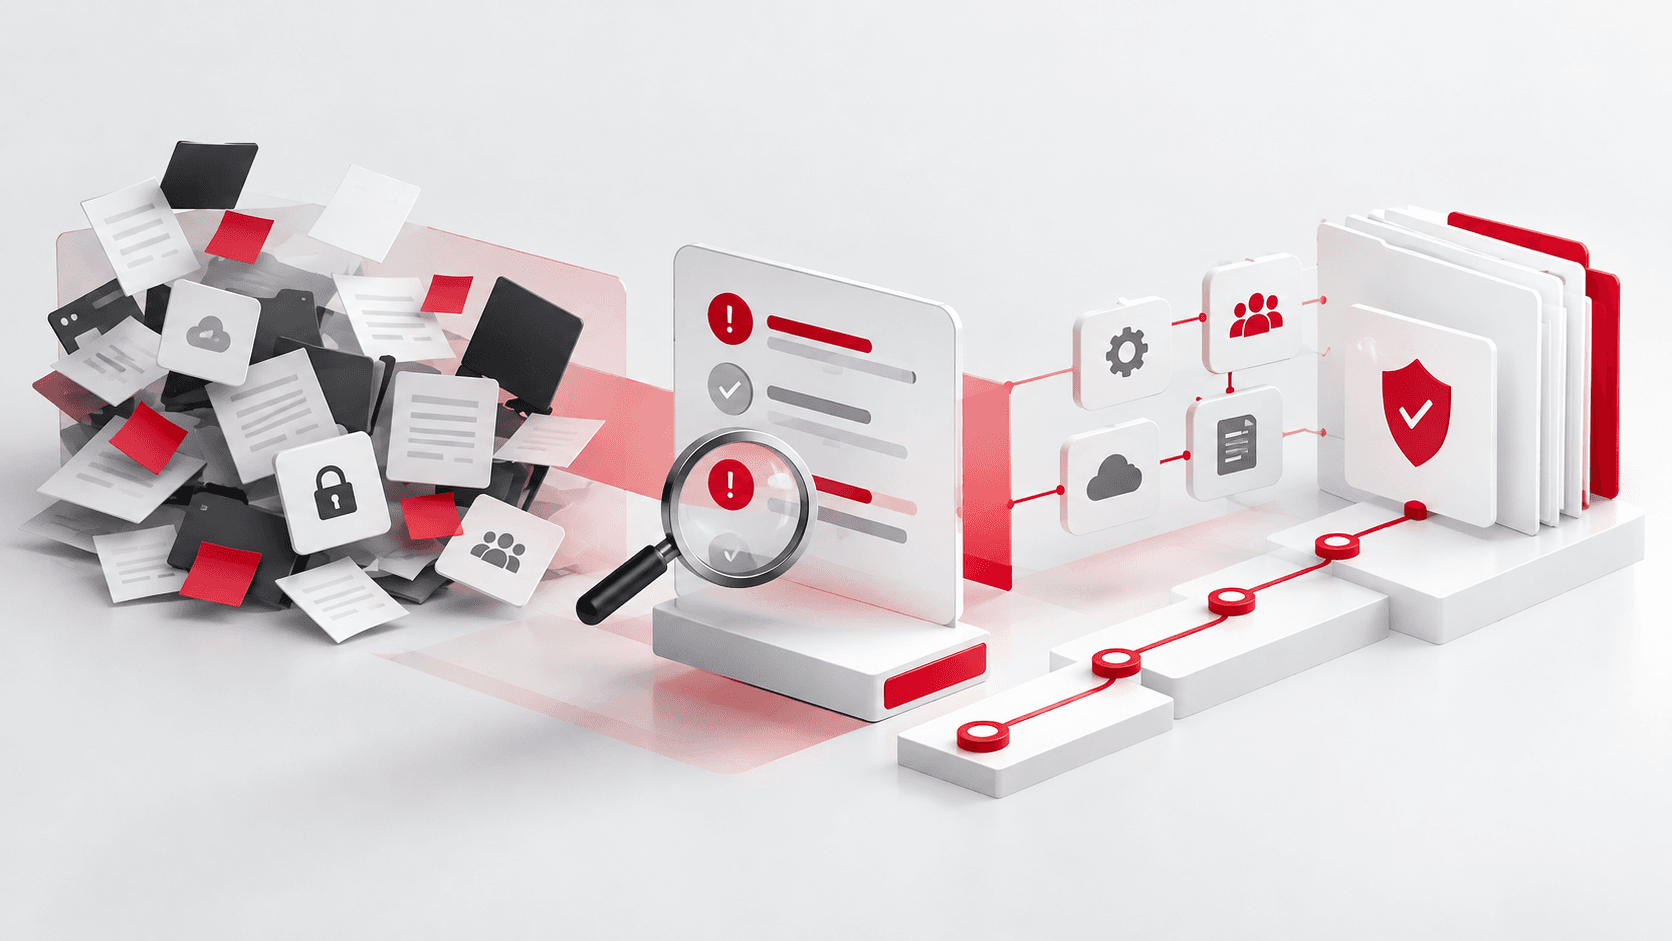
En aproximadamente dos meses, Talsoft acompañó a una empresa SaaS estadounidense en la evaluación de sus controles de seguridad, la identificación de brechas y la definición de un roadmap para avanzar hacia SOC 2 Type I.
Para las empresas que ofrecen soluciones tecnológicas, los requisitos de ciberseguridad de clientes y partners pueden convertirse en una condición para establecer o mantener relaciones comerciales.
En muchos casos, estas empresas ya cuentan con controles de seguridad, pero no necesariamente tienen la documentación, los responsables y las evidencias necesarias para demostrar que funcionan. Cuando aparece una exigencia de compliance, esa falta de estructura puede dificultar la respuesta y generar incertidumbre sobre los próximos pasos.
Desafío del cliente
Una empresa estadounidense dedicada al desarrollo de soluciones SaaS para el sector inmobiliario necesitaba prepararse para nuevos requerimientos de seguridad y compliance. La necesidad surgió cuando un cliente y un proveedor comenzaron a exigir medidas de gobernanza relacionadas con SOC 2.
Aunque la organización ya contaba con distintas prácticas de seguridad, varias se gestionaban de manera informal o sin suficiente documentación, responsables definidos y evidencias que respaldaran su funcionamiento.
El desafío consistía en conocer el estado real de preparación frente a SOC 2 Type I, identificar las principales brechas y establecer un plan de trabajo, sin necesidad de crear desde cero una función interna dedicada exclusivamente a compliance y ciberseguridad.
Solución de Talsoft
El trabajo comenzó con un diagnóstico inicial de brechas (Initial GAP) y una evaluación de preparación para SOC 2 Type I (Readiness). El objetivo era conocer qué tan preparada estaba la organización para responder a los requisitos de este marco, identificando qué controles de seguridad ya estaban implementados, cuáles necesitaban mejoras y qué documentación o evidencias faltaban para demostrar su funcionamiento.
Para realizar esta evaluación, Talsoft utilizó su Framework de Madurez de Talsoft, una metodología que permite analizar de manera estructurada el estado de los controles de ciberseguridad de una empresa. A partir de ese análisis, se relacionaron los controles existentes con los requisitos de SOC 2 para identificar brechas, establecer prioridades y definir los pasos necesarios para avanzar hacia su cumplimiento.
Durante aproximadamente dos meses se realizaron entrevistas, cuestionarios y revisiones de controles en diferentes áreas de la organización, incluyendo identidad y accesos, infraestructura y AWS, desarrollo seguro, gobierno de seguridad, continuidad del negocio, respuesta a incidentes, gestión de terceros y concientización.
En lugar de abordar SOC 2 únicamente como una lista de requisitos por cumplir, Talsoft trabajó para traducir esas exigencias en un programa de acciones concretas, contemplando responsables, evidencias y prioridades.
Como parte del proyecto se elaboraron un informe ejecutivo, una matriz de controles, un registro de riesgos, un plan de evidencias y un roadmap con acciones previstas para los primeros 30, 60 y 90 días, además de una planificación a 3, 6 y 12 meses. De esta forma, la compañía obtuvo una base organizada para continuar con la implementación de los controles y procesos necesarios.
Resultados
Al finalizar el diagnóstico, la organización contaba con una visión más clara de su nivel de preparación para SOC 2 Type I, los controles existentes, las brechas pendientes y las evidencias necesarias para avanzar.
Además, los documentos elaborados por Talsoft fueron utilizados como insumo por otro proveedor que continuó el proceso de implementación mediante una plataforma de compliance. Así, el diagnóstico y la planificación inicial pudieron aprovecharse directamente en la siguiente etapa del proyecto.
En Talsoft ayudamos a las empresas a evaluar su nivel de madurez, identificar brechas y transformar requisitos de seguridad y compliance en planes de acción priorizados y sostenibles.
Talsoft
Ordená tu preparación para SOC 2
Revisemos tus controles, las evidencias disponibles y qué brechas conviene priorizar antes de avanzar.