Gestión de riesgos
¿Recibiste un informe de pentest? Cómo ejecutar un plan de remediación
Un informe de pentest identifica vulnerabilidades, pero reducir el riesgo exige priorizar hallazgos, asignar responsables, corregir y validar los resultados.
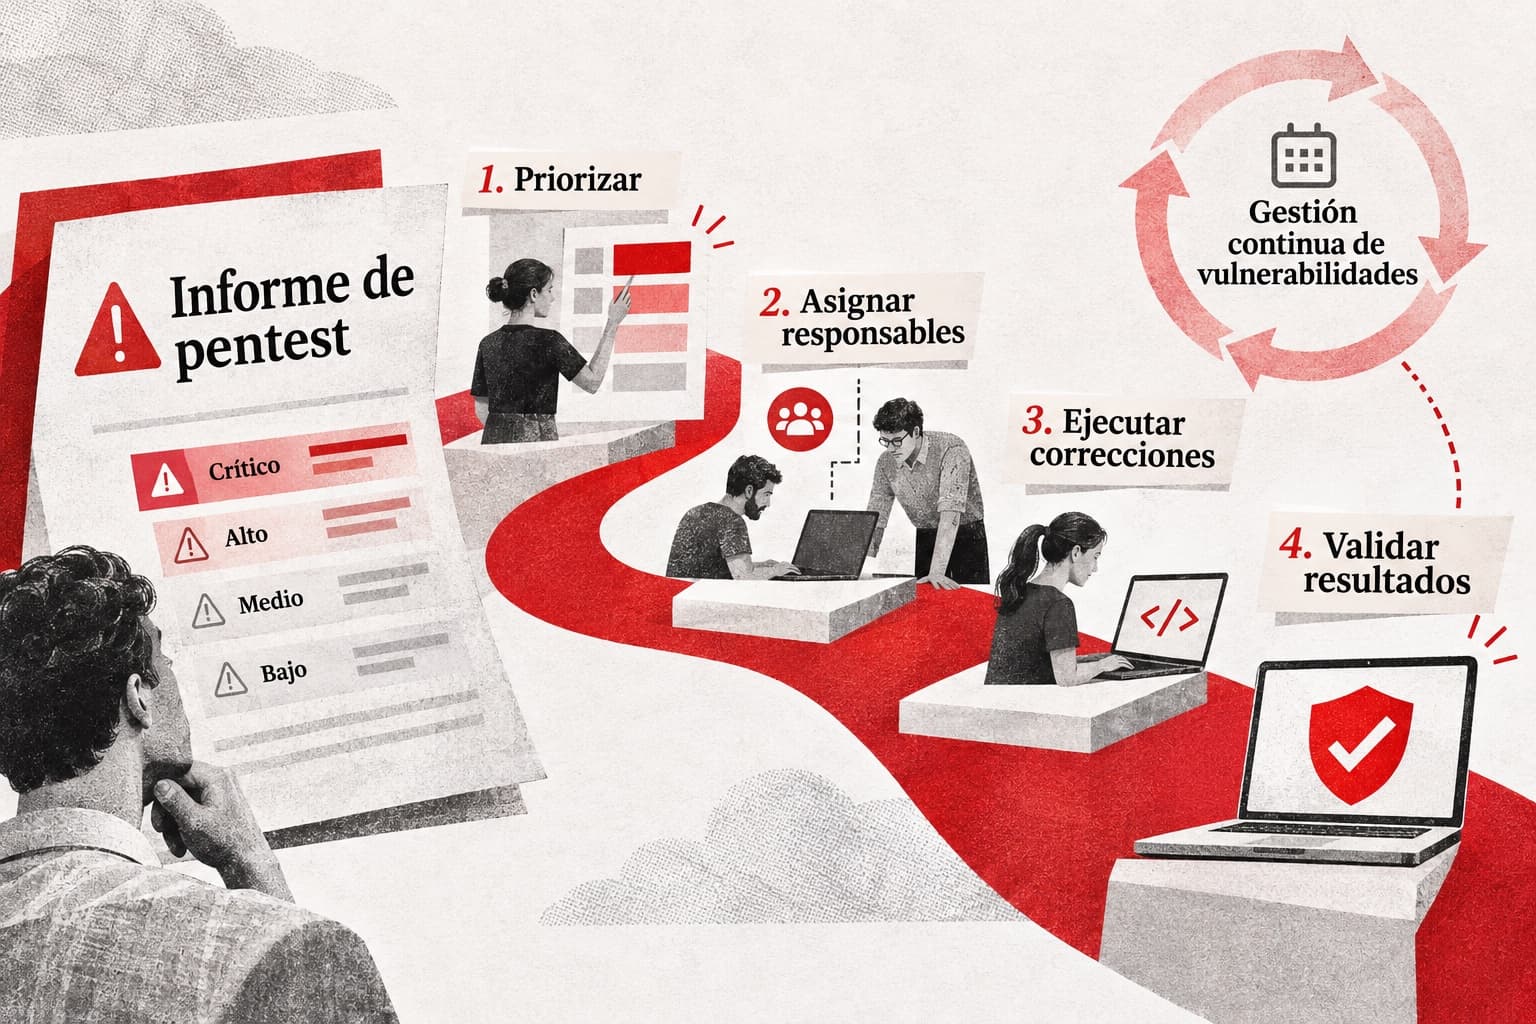
Un informe de pentest permite identificar vulnerabilidades en los sistemas de una empresa. Pero detectarlas no significa que estén resueltas. Para reducir los riesgos es necesario priorizar los hallazgos, definir responsables, ejecutar las correcciones y comprobar que realmente funcionan.
Recibir un informe de pentest es una parte importante del proceso de evaluación de la seguridad de una empresa. A través de pruebas de penetración, es posible identificar vulnerabilidades en aplicaciones, infraestructura, redes o sistemas que podrían ser aprovechadas por un atacante.
El desafío surge después de recibir el informe. La empresa puede encontrarse con una lista de vulnerabilidades clasificadas por severidad, recomendaciones técnicas y evidencias de las pruebas realizadas, pero sin una planificación clara para abordar las correcciones.
En Talsoft, entendemos que el valor de un pentest no debería limitarse a detectar problemas. El paso siguiente es transformar esos resultados en un plan de remediación que permita establecer prioridades, asignar responsables y verificar que las mejoras implementadas reduzcan los riesgos identificados.
Entender los hallazgos antes de comenzar a corregir
Uno de los errores habituales después de un pentest es intentar corregir todas las vulnerabilidades al mismo tiempo o establecer prioridades únicamente por su clasificación técnica. Los hallazgos suelen organizarse por niveles de severidad, como crítico, alto, medio o bajo. Sin embargo, esa clasificación debería analizarse junto con el contexto de la empresa.
No es lo mismo encontrar una vulnerabilidad en una aplicación expuesta a Internet que procesa información sensible de clientes que detectar un problema similar en un sistema interno con accesos restringidos. Para establecer prioridades, conviene evaluar la exposición del sistema, la posibilidad de explotación y el impacto que un incidente podría tener sobre el negocio.
El objetivo es concentrar primero los recursos en los problemas que representan mayores riesgos, sin perder de vista los hallazgos de menor severidad que también requieren seguimiento.
Convertir el informe en un plan de remediación
Una vez definidas las prioridades, las recomendaciones del pentest deben transformarse en acciones concretas. El informe puede indicar que es necesario actualizar un componente, modificar permisos, corregir una configuración o resolver una vulnerabilidad en el código de una aplicación. Para que esas recomendaciones se ejecuten, necesitan incorporarse a un plan de trabajo.
Una forma de organizarlo es elaborar un plan de remediación en el que se registre:
- Cada vulnerabilidad detectada.
- Su nivel de riesgo.
- Las acciones necesarias para corregirla.
- Quién será responsable de ejecutarlas.
- Los plazos previstos.
Este registro permite hacer seguimiento de los avances y conocer qué problemas fueron resueltos y cuáles continúan pendientes.
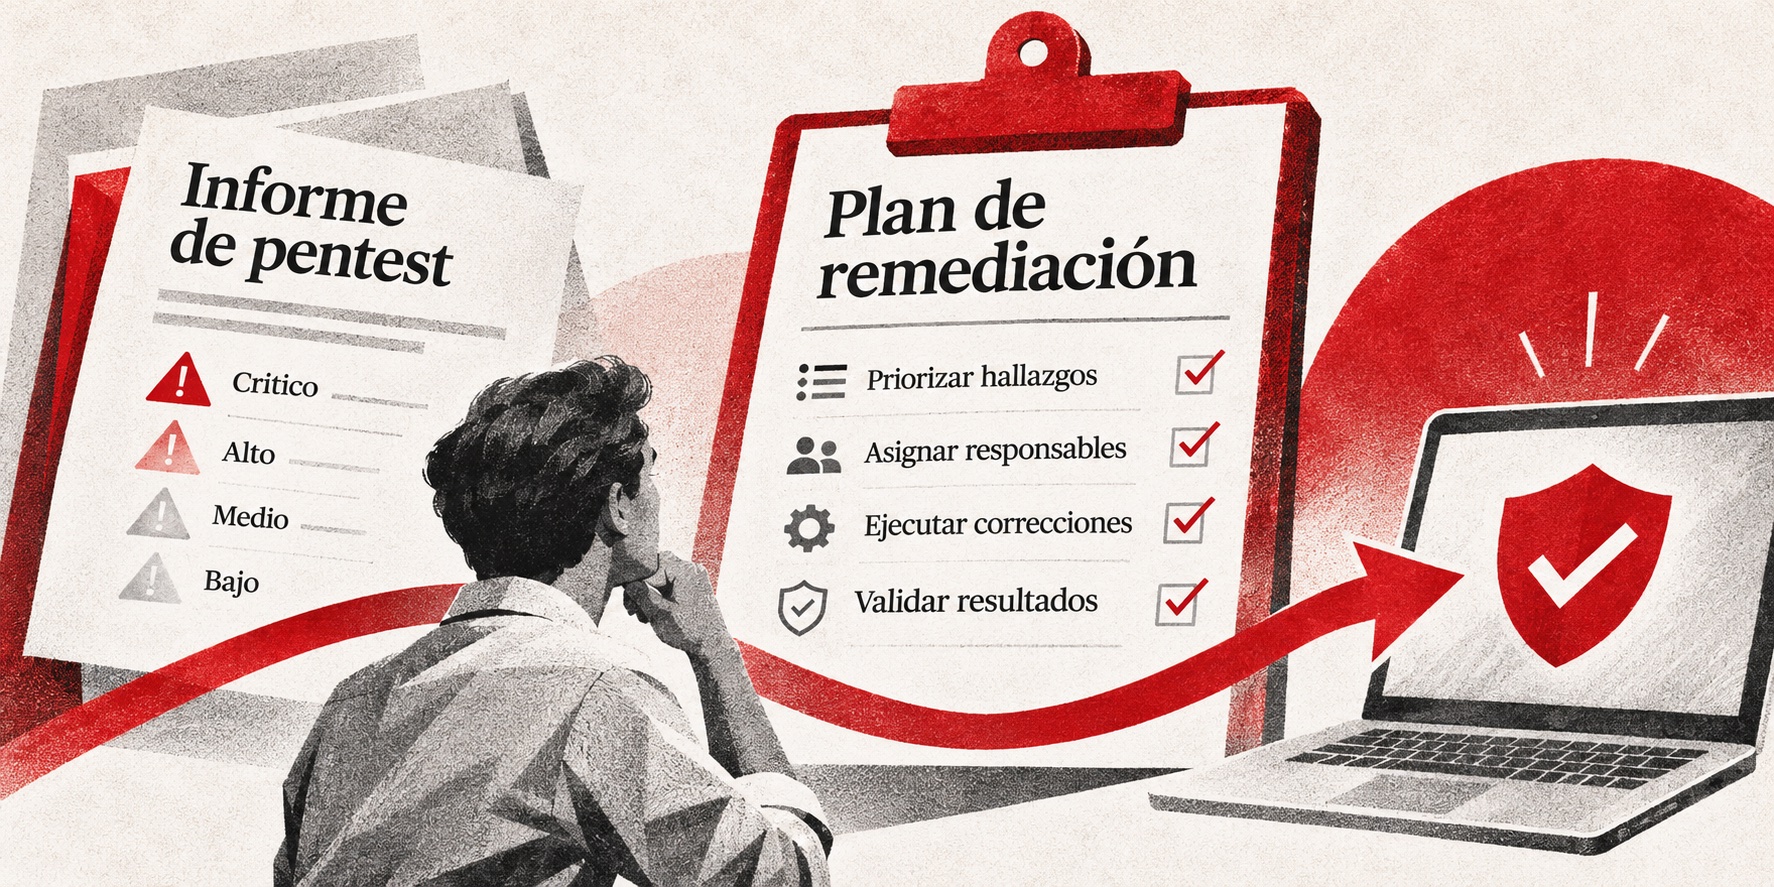 Del informe de pentest a las correcciones y su validación
Asignar responsables y ejecutar las correcciones
La remediación puede involucrar a diferentes equipos de la empresa. Algunas vulnerabilidades requieren la intervención de Desarrollo, mientras que otras pueden depender de IT, infraestructura, DevOps o proveedores tecnológicos. Por eso, cada hallazgo debería tener un responsable que coordine las acciones necesarias y permita dar seguimiento a su resolución.
Las correcciones pueden incluir actualizaciones de software, cambios de configuración, revisión de permisos, modificaciones de código o implementación de controles adicionales.
También conviene analizar si varios hallazgos tienen una misma causa. Si diferentes vulnerabilidades se originan en una práctica de desarrollo insegura o una configuración inadecuada, corregir el proceso puede ser tan importante como resolver cada problema individual.
Validar que las vulnerabilidades fueron corregidas
Implementar una corrección no significa necesariamente que el problema haya quedado resuelto. Una actualización puede no haberse aplicado sobre todos los sistemas afectados, un cambio de configuración puede ser insuficiente o una modificación en el código puede no eliminar completamente la vulnerabilidad.
Por eso, después de ejecutar las acciones de remediación, es necesario comprobar sus resultados.
Esta validación puede incluir la revisión de configuraciones, evidencias de actualizaciones, pruebas técnicas o un retest, que consiste en volver a evaluar los hallazgos para verificar si continúan siendo explotables.
La empresa también debería conservar registros de las correcciones y sus resultados. Esta información permite demostrar avances frente a auditorías, clientes o procesos de cumplimiento.
Del pentest a una gestión continua de vulnerabilidades
Un pentest permite evaluar determinados sistemas en un momento específico. Sin embargo, las aplicaciones, configuraciones y condiciones de exposición pueden cambiar después de la evaluación.
Por eso, la compañía necesita mantener un proceso que permita identificar nuevos problemas, revisar los pendientes y comprobar que las correcciones continúan siendo efectivas.
En Talsoft, este enfoque forma parte de nuestro Programa Anual de Madurez en Ciberseguridad, a través del cual ayudamos a las empresas a identificar sus principales riesgos, definir prioridades, implementar mejoras y mantener un seguimiento continuo de sus controles de seguridad.
Si tu empresa recibió un informe de pentest y necesita avanzar sobre las correcciones dentro de un programa más estructurado, contactanos para conocer cómo podemos acompañarte.
Preguntas frecuentes
¿Cuánto tiempo lleva corregir las vulnerabilidades detectadas en un pentest?
El tiempo depende de la cantidad y complejidad de los hallazgos, los sistemas afectados y los recursos disponibles. Algunas vulnerabilidades pueden corregirse mediante cambios de configuración o actualizaciones simples, mientras que otras requieren modificaciones de código, infraestructura o coordinación con proveedores. Los hallazgos más riesgosos deberían evaluarse con urgencia.
¿Es obligatorio corregir todas las vulnerabilidades de un pentest?
No todas las vulnerabilidades requieren la misma respuesta, pero todos los hallazgos deberían evaluarse y contar con una decisión documentada. Algunas pueden corregirse inmediatamente, otras necesitar medidas temporales y determinadas situaciones pueden requerir una aceptación formal del riesgo. También deben considerarse los requisitos contractuales o regulatorios aplicables.
¿Quién debe encargarse de ejecutar un plan de remediación?
La responsabilidad depende de los sistemas afectados y de la estructura de la empresa. Las correcciones pueden involucrar equipos de IT, Desarrollo, infraestructura, DevOps o proveedores externos. Es importante asignar responsables para cada hallazgo y establecer un mecanismo de seguimiento de los avances.
¿Qué es un retest y cuándo conviene realizarlo?
Un retest es una nueva evaluación técnica destinada a comprobar si las vulnerabilidades detectadas en un pentest fueron corregidas. Conviene realizarlo después de implementar las mejoras, cuando los sistemas estén preparados para una nueva validación. No necesariamente equivale a ejecutar un pentest completo.
¿Cada cuánto tiempo debería realizarse un pentest?
La frecuencia depende de los riesgos de la organización, los cambios realizados en sus sistemas y las exigencias regulatorias o contractuales. Además de evaluaciones periódicas, puede ser conveniente realizar nuevas pruebas después de modificaciones importantes en aplicaciones, infraestructura o servicios. El pentest debería complementar un proceso continuo de gestión de vulnerabilidades.
Talsoft
Llevá los hallazgos del pentest a un plan ejecutable
Revisemos cómo priorizar las correcciones, asignar responsables y validar que los riesgos identificados se reduzcan.