Readiness y evidencia
¿Cómo prepararse para ISO 27001?
Prepararse para ISO 27001 requiere identificar riesgos, definir controles, asignar responsables y reunir evidencias de un SGSI operativo.
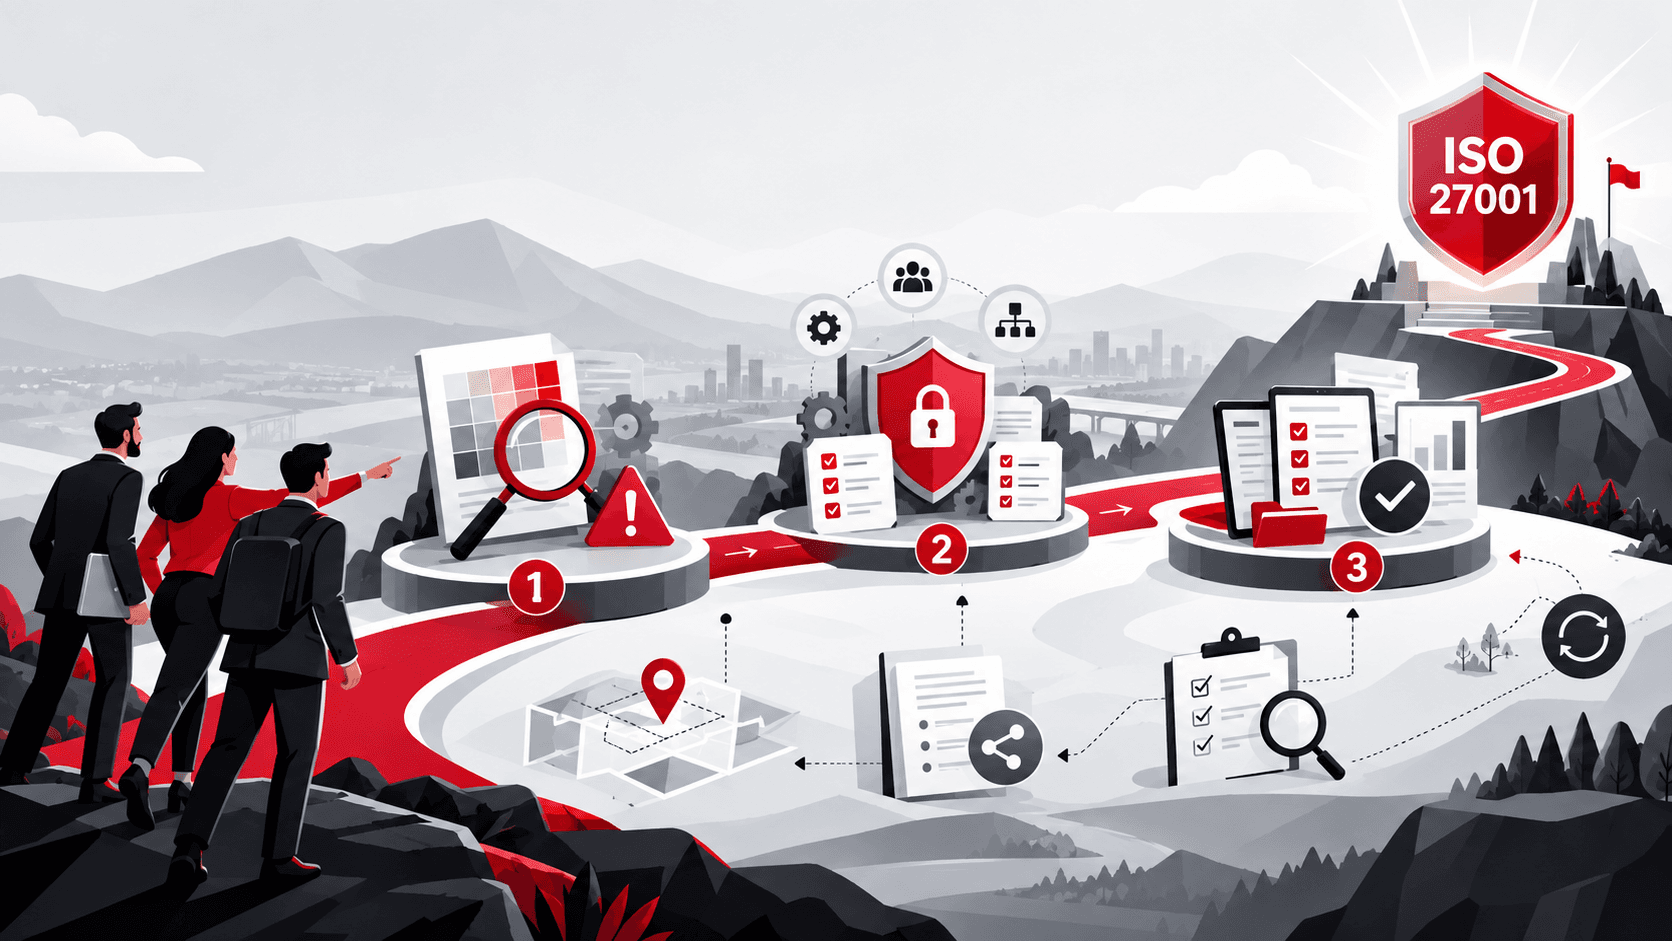
Llegar a una certificación ISO 27001 requiere que la empresa pueda reconocer sus riesgos, definir qué controles aplica, asignar responsabilidades y contar con evidencias.
Prepararse para una certificación ISO 27001 implica que una empresa tenga la capacidad de identificar sus riesgos, justificar qué controles decidió aplicar y demostrar con evidencias que esos controles están implementados y funcionan en la práctica.
En Talsoft, nuestro trabajo es preparar a la compañía para que, cuando llegue el organismo certificador, pueda demostrar que cuenta con un Sistema de Gestión de Seguridad de la Información (SGSI) implementado, documentado y operativo.
La empresa debería llegar a esa instancia pudiendo responder con claridad tres preguntas:
- ¿Qué riesgos de seguridad tiene?
- ¿Qué controles decidió aplicar para tratarlos?
- ¿Qué evidencias puede presentar para demostrar que esos controles funcionan?
A partir de esas tres preguntas se organiza gran parte del trabajo previo.
Definir el alcance del SGSI
Uno de los primeros pasos es determinar qué parte de la organización estará comprendida dentro del SGSI. El alcance permite establecer qué procesos, servicios, sistemas, personas y activos estarán involucrados y, por lo tanto, sobre qué entorno se realizará la evaluación. Esta definición es importante porque condiciona el resto del trabajo.
Antes de avanzar sobre controles individuales, la organización necesita entender qué está protegiendo, qué procesos forman parte del SGSI y dónde están sus principales dependencias.
Identificar activos y evaluar los riesgos
Una vez definido el alcance, es necesario identificar los activos relevantes y analizar los riesgos que podrían afectar la confidencialidad, integridad o disponibilidad de la información. La organización también debería contar con una metodología definida para evaluar y tratar esos riesgos. Esto permite evitar que la implementación se convierta en una lista genérica de controles.
El objetivo es que exista una relación clara entre los riesgos identificados, las decisiones tomadas para tratarlos y los controles que finalmente se implementan. Por eso, la evaluación de riesgos es uno de los puntos centrales del SGSI.
Definir responsables y objetivos de seguridad
La implementación también necesita responsabilidades claras. La empresa debería poder determinar quién es responsable de cada proceso, control o actividad vinculada con el SGSI, quién realiza el seguimiento y quién participa en las decisiones relacionadas con los riesgos. Además, deberían existir objetivos de seguridad definidos y mecanismos que permitan seguir su evolución.
El objetivo es que la seguridad no dependa de responsabilidades informales ni quede concentrada únicamente en el equipo técnico. El SGSI necesita una estructura de gobierno que permita sostener las decisiones y los controles en el tiempo.
Preparar la Declaración de Aplicabilidad
Otro elemento importante es la Declaración de Aplicabilidad o Statement of Applicability (SoA). La SoA permite documentar qué controles del Anexo A —la sección de la norma que contiene el conjunto de controles de seguridad de referencia que una organización puede considerar para tratar sus riesgos— resultan aplicables para la organización, cuáles no y cuál es la justificación de esas decisiones.
No debería entenderse como una lista que se completa de manera aislada. La lógica es que las decisiones documentadas en la SoA estén relacionadas con los riesgos identificados, el tratamiento definido y el contexto de la organización.
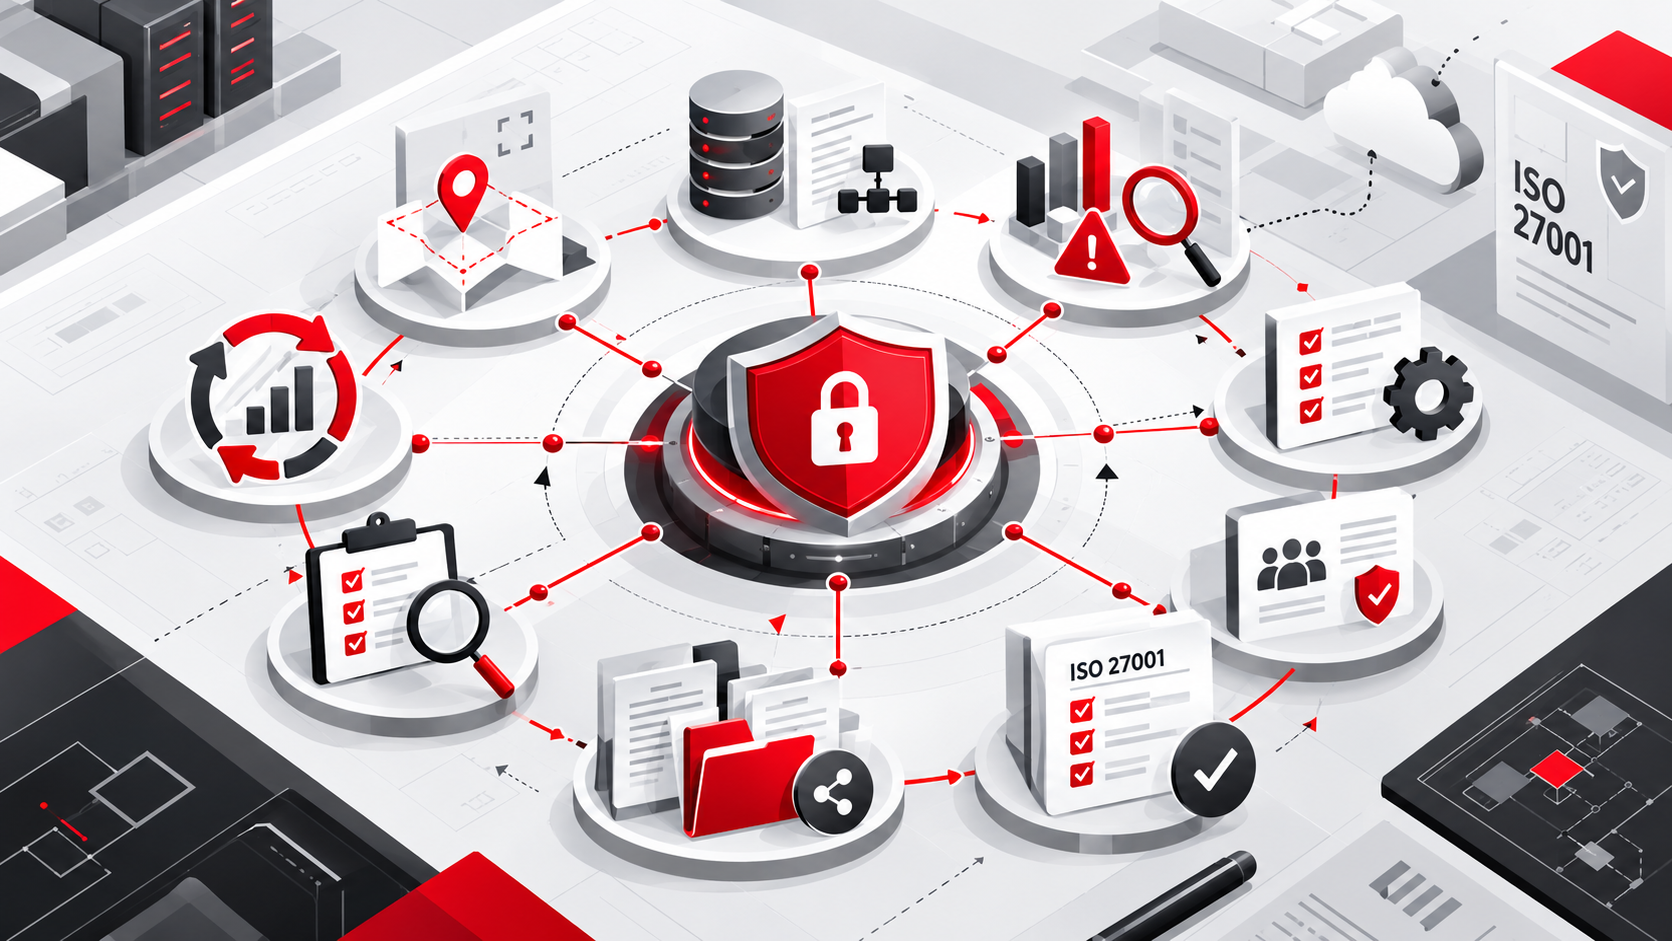 Un SGSI conecta riesgos, decisiones, controles, responsables y evidencias verificables.
Revisar los controles del Anexo A
ISO 27001:2022 organiza los controles del Anexo A en cuatro grandes grupos.
Controles organizacionales
Incluyen temas vinculados con el gobierno y la gestión de la seguridad, como políticas, roles y responsabilidades, segregación de funciones, gestión de activos, proveedores, servicios cloud, gestión de incidentes, continuidad y cumplimiento legal, entre otros.
Controles de personas
Se relacionan con las responsabilidades de seguridad antes, durante y después de la relación laboral. También abarcan temas como concientización y capacitación, acuerdos de confidencialidad, trabajo remoto y reporte de eventos de seguridad.
Controles físicos
Comprenden la protección de instalaciones, equipos y activos físicos. Entre ellos pueden aparecer controles de acceso físico, protección de oficinas y áreas seguras, almacenamiento, eliminación segura de activos y protección frente a amenazas físicas.
Controles tecnológicos
Incluyen una parte importante de los controles técnicos de ciberseguridad. Acá aparecen temas como gestión de identidades y accesos, autenticación, privilegios, endpoints, vulnerabilidades, configuración segura, backups, logging y monitoreo, seguridad de redes, criptografía, desarrollo seguro y gestión de cambios.
Demostrar la implementación de controles
Una de las diferencias importantes entre tener determinadas medidas de seguridad y estar preparado para una auditoría es la capacidad de demostrar cómo funcionan.
Si la empresa realiza backups, deberían existir registros de ejecución y pruebas de restauración. Si existe un proceso de gestión de vulnerabilidades, deberían poder mostrarse escaneos, hallazgos, responsables, remediaciones y seguimiento.
La evidencia permite conectar lo que está documentado con lo que realmente ocurre en la operación. Por eso, no conviene empezar a recopilarla cuando la auditoría ya está cerca. Las evidencias deberían generarse como parte del funcionamiento habitual del SGSI.
Realizar la auditoría interna y la revisión por la dirección
Antes de llegar a una auditoría de certificación, también deberían haberse realizado la auditoría interna y la revisión por la dirección. Estas instancias permiten detectar desvíos y revisar si existen temas que necesitan acciones adicionales. Cuando aparecen no conformidades, también debería existir un registro y un seguimiento de las acciones correctivas correspondientes.
Si tu empresa está evaluando avanzar hacia ISO 27001 y necesita conocer su situación actual, identificar brechas o preparar un roadmap antes de la certificación, contactanos para conocer más sobre cómo podemos acompañarte.
Preguntas frecuentes
¿La certificación ISO 27001 es obligatoria para todas las empresas?
La certificación ISO 27001 no es obligatoria para todas las organizaciones. Sin embargo, puede convertirse en un requisito para trabajar con determinados clientes, participar en licitaciones o cumplir ciertas exigencias regulatorias o contractuales. Muchas empresas también deciden obtenerla de manera voluntaria para fortalecer su gestión de la seguridad de la información.
¿Cuánto tiempo lleva preparar una empresa para obtener ISO 27001?
El tiempo necesario para alcanzar la certificación ISO 27001 depende del tamaño de la organización, el alcance definido y su nivel de madurez en ciberseguridad. El proceso puede llevar varios meses o más de un año, especialmente cuando es necesario implementar controles, formalizar procedimientos y generar evidencias que todavía no existen.
¿Cuánto cuesta obtener la certificación ISO 27001?
El costo de certificarse en ISO 27001 varía según las características y necesidades de cada empresa. Entre los factores que influyen aparecen el alcance del SGSI, las mejoras necesarias, los recursos internos destinados al proyecto, la contratación de asesoramiento externo y los honorarios del organismo certificador. También deben contemplarse los costos de mantenimiento y seguimiento posteriores.
¿Una empresa que utiliza servicios en la nube puede certificarse en ISO 27001?
Sí. ISO 27001 no exige que una organización tenga infraestructura tecnológica propia. Las empresas que utilizan servicios cloud o proveedores externos también pueden certificarse, siempre que gestionen adecuadamente los riesgos asociados, establezcan responsabilidades claras y puedan demostrar que los controles aplicables funcionan dentro del alcance definido.
¿Cuánto tiempo dura la certificación ISO 27001 y qué sucede después de obtenerla?
La certificación ISO 27001 generalmente tiene un ciclo de validez de tres años, sujeto a auditorías de seguimiento, habitualmente anuales. Al finalizar ese período, la organización debe atravesar una auditoría de recertificación. Durante todo el ciclo, la empresa necesita mantener operativo su SGSI, evaluar los riesgos y demostrar que los controles continúan funcionando.
Talsoft
Prepará tu ruta hacia ISO 27001
Revisemos el alcance, las brechas y las evidencias que necesitás antes de avanzar hacia la certificación.